Fireworks AI’daki siber güvenlik ihlali, şirketin varsayılan olarak sıfır veri saklama (ZDR) politikası uyguladığını beyan etmesine rağmen, sisteme kaydedilen müşteri verilerine uzanan bir güvenlik açığı olarak belgelendi. İhlal, Notion tarafından sunulan bir özellik için Fireworks üzerinden yürütülen sınıflandırma işleri kapsamında oluşturulan Notion AI sohbet metinlerinin de sızıntıya uğramasına yol açtı. Notion, sızıntının etkilediği iş alanlarının şirketin tüm iş alanlarının yüzde birinden az olduğu bilgisini paylaştı ve müşterileri bu verileri sızdırılmış gibi değerlendirmeye yönlendirdi.
Sızmanın kapsamı ve Notion’un rolü
Fireworks, 10.000’den fazla müşteriye sahip bir çığırlama (inference) sağlayıcısı olarak çalışıyor ve Notion, müşterileri arasında yer alıyor. Notion, şirket müşterilerinin kendi yapay zekâ kullanımını anlamalarına yardımcı olmaları için “Insights” adlı bir özellikte Fireworks’i sınıflandırma işleri için kullandığını açıkladı. 8 Kasım’daki Fireworks açıklaması, yeni bir veri setinin sızıntıya karıştığını doğruladı ve Notion’un güvenlik bildirisi, bu veri setinin, Insights özelliği için kullanılan Notion AI sohbet metinlerini içerdiğini, etkilendiğin iş alanlarının büyük çoğunluğunda bu verilerin belirli kullanıcılara atıf edilemez olduğunu belirtti.
Zırret saklama politikası ve ihlalin doğası
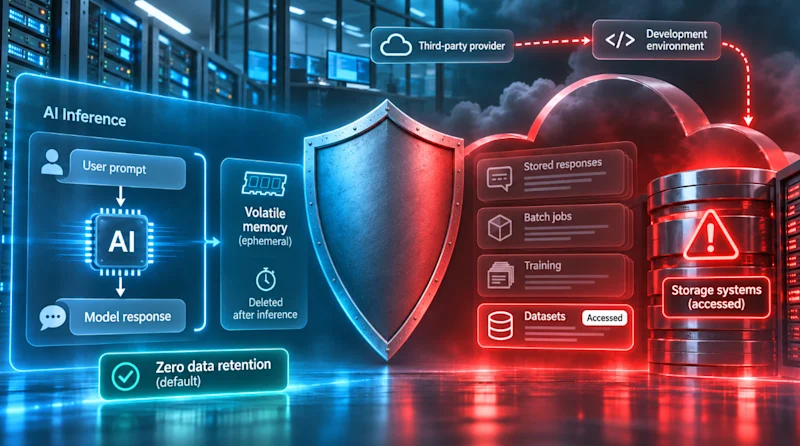
Fireworks’ün belgelerine göre sıfır veri saklama varsayılan olarak aktif ve bu modda istek ve üretim verileri, isteğin süresi boyunca yalnızca uçucu bellekte mevcut oluyor. Politikayı açıklayan ayrıntılara göre, saklanan yanıtlar, toplu işler ve eğitim gibi bazı özellikler müşteri içeriğini saklayabiliyor. Şirket, 9 Kasım tarihli güvenlik güncellemesinde çığırlama, eğitim SDK’sı ve Nexus için veri sıfır saklama uygulaması nedeniyle sızıntı etkisi tespit edilmediğini bildirdi. Üst düzey yönetici Lin Qiao ise sızıntı kapsamını, sınırlı veri depolama sistemlerine erişimle ilişkilendirerek “Bazı depolama sistemlerine erişmelerine izin verdi, bu da ek müşteri verisi etkisine yol açtı” şeklinde ifade etti.
Saldırganlar ve olayın zaman çizelgesi
İkinci sızma olayı, Fireworks’un Ar-Ge makinelerini barındıran bir üçüncü parti bulucu sağlayıcısında 23 Ekim’de yaşanan bir güvenlik olayı üzerinden gerçekleşti. 24 Ekim’de yetkisiz üçüncü taraf, bu olayı kullanarak Fireworks geliştirme makinelerine erişim sağladı ve yetkisiz bir iş yükü çalıştırarak ek müşteri verisi etkisine yol açtı. Fireworks, elde edilen kanıtların, mali yönlendirme motivasyonuna sahip ve yetkisiz erişimden kazanılan LLM token’larını izinsiz yönlendirme ağlarına satmayı hedefleyen bir grupla ilişkili olduğunu belirtiyor. Şirket, 2 Kasım’da Google Threat Intelligence Group ve Mandiant’ın “LLMJacking” olarak adlandırılan bu pratiğin yükselişine ilişkin bir blog yazısı yayınladığına dikkat çekti.
Güvenlik ekipleri için uygulama önerileri
Wiz, Enformatik Platformlar tarafından Kasım ayında sızdırılan olayları tespit etti ve en az iki çalıntı kurumsal anahtarın sızıntı raporundan sonra 30 dakika içinde aynı ilk yetkisiz etkinlikle izine ulaştığını belirledi. Cloud Security Alliance, 23 Ekim’de müşteri sırlarının nasıl şifrelendiği ve kimin şifresini çözebileceği gibi soruların tedarik anketlerine dahil edilmesi gerektiğini bildirdi. Fireworks ve Notion’un açıklamalarından çıkan bir iş planında, ürün ekipleri ve her bir yapay zekâ tedarikçisinin içerik saklama uyguladığı özelliklerin belirlenmesi, politika ayarlarının kontrol edilmesi, doğrulama çağrılarıyla sızıntı kanıtlarının izlenmesi, yayıncı tarafından anahtarlar çevresinde rotasyonu ve kanıtların korunarak hangi verilerin depodan kaldırılacağının belirlenmesi vurgulanıyor.
Sıkça Sorulan Sorular
Fireworks AI ihlali Notion müşterilerini nasıl etkiledi?
İhlal sırasında Notion’un Insights özelliği için Fireworks üzerinde yürütülen sınıflandırma işlerinden kaynaklanan Notion AI sohbet metinleri erişime açık hâle geldi. Notion, bu veri setinin sızıntı kapsamına dahil olduğunu bildirdi ve etkilenebilecek iş alanlarının yüzde birinden az olduğunu açıkladı.
Sıfır veri saklama politikası neden ihlali engellemedi?
Fireworks’ün sıfır veri saklama politikası, yalnızca saklamaya ve günlüğe alınılmamasına izin veren istekleri onaylıyor ve saklanan yanıtlar, toplu işler ve eğitim gibi bazı özelliklerin müşteri içeriği sakladığını belirtiyor. İhlal, Fireworks’ün saklama tarafına uzanan bir açığı hedef alıyor ve bu nedenle yalnızca bu özelliklerin sızıntı kapsamına girmesini açıklayan politikalarla bağlantılı.
İhlale hangi taraflar karıştı?
İkinci sızma olayı, Fireworks’ün Ar-Ge makinelerini barındıran üçüncü parti bir bulucu sağlayıcısında 23 Ekim’de yaşanan güvenlik olayından başladı ve 24 Ekim’de yetkisiz üçüncü tarafın bu olayı kullanarak Fireworks geliştirme makinelerine erişimine ve yetkisiz iş yükü çalıştırmasına yol açtı.
Notion, müşterilere hangi tavsiyeyi veriyor?
Notion, müşterileri bu veriyi sızdırılmışmış gibi değerlendirmeleri konusunda uyardı. Şirket ayrıca, etkilenebilecek iş alanlarının yüzde birinden az olduğunu açıklayarak, ilgili verilerin sınıflandırma işi ve Insights özelliğiyle ilişkili olduğunu bildirdi.
Fireworks ihlalin siber suçluları nasıl niteledi?
Fireworks, mevcut kanıtların, yetkisiz erişimden kazanılan LLM token’larını izinsiz yönlendirme ağlarına satmayı hedefleyen ve mali motivasyon taşıyan bir gruba işaret ettiğini belirtiyor. Şirket, bu pratiğin “LLMJacking” olarak adlandırıldığını ve Google Threat Intelligence Group ve Mandiant tarafından 2 Kasım’da kamuoyuyla paylaşıldığına dikkat çekiyor.

 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.