
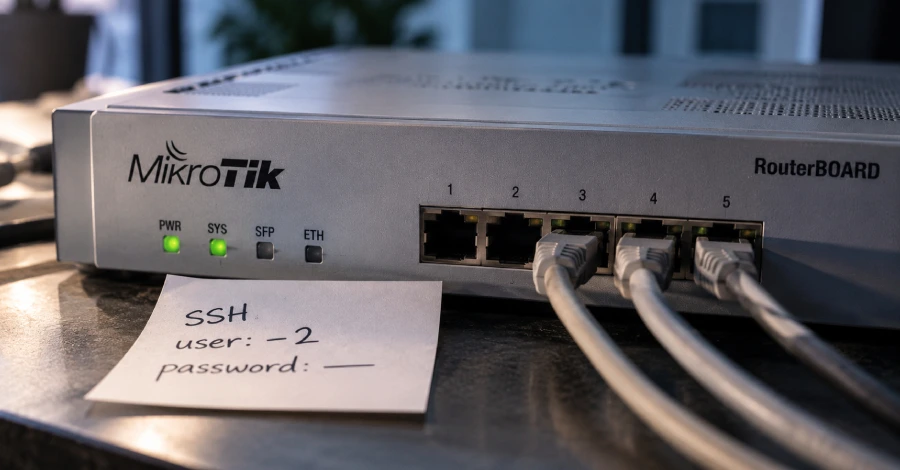
MikroTik RouterOS'ta bulunan iki SSH güvenlik açığının art arda kullanılmasıyla saldırganlar, şifre, SSH anahtarı ya da tamamlanmış bir kimlik doğrulaması olmaksızın İnternet'e açık yönlendiricilerde tam yönetici denetimi ele geçirebildi. CERT Polska'nın MikroTrick olarak adlandırdığı bu zincir, bir SSH durum makinesi açığı olan CVE-2026-67279 ile RouterOS oturum açma sürecindeki bir argüman enjeksiyon hatası olan CVE-2026-86060'ı bir araya getiriyor. Saldırı logları en erken 2 Eylül'e, yani MikroTik'in RouterOS 6.49.21, 7.23.4 ve 7.24.2 sürümlerinde yamaları yayımlamasından tam bir gün öncesine dayanıyor.
CVE-2026-86060 ise bu erişimi tam yönetici denetimine dönüştürüyor. RouterOS, SSH arka plan programından kullanıcı adını ve ayrıcalık düzeyini komut satırı argümanı olarak alan /nova/bin/login programını başlatıyor; ancak bu sırada kullanıcı adını önceden denetlemiyor. Kısa çizgiyle başlayan bir değer, isim yerine program seçeneği olarak yorumlanıyor. Saldırgan kullanıcı adı olarak -2 gönderiyor. Oturum açma programı bunu, kimlik ve ayrıcalık düzeyini SSH oturumunun oluşturduğu terminale bağlı 2 numaralı dosya tanımlayıcısından okuması yönünde bir talimat olarak değerlendiriyor. Saldırgan SSH kanalı aracılığıyla o terminale seçtiği kullanıcı adını ve tam yönetici erişimi için gereken ayrıcalık değerini önceden yazmış oluyor. Program her ikisini de kabul ederek tam yetkili bir konsol açıyor.
CERT Polska, bazı yayınların MikroTrick zincirine hatalı biçimde üçüncü bir açık olan CVE-2026-67276'yı dahil ettiğini vurguladı. Bu açık, saldırganın mevcut bir kullanıcı olarak giriş yapmak için RSA anahtarı taklit etmesine olanak tanıyan ayrı bir SSH güvenlik açığıdır; hesap adının ve genel anahtarın bilinmesini gerektiriyor ve yalnızca o hesaba erişim sağlıyor. CISA ise 10 Eylül'de CVE-2026-86060'ı Bilinen İstismar Edilen Güvenlik Açıkları kataloğuna ekleyerek argüman enjeksiyon açığının aktif biçimde sömürüldüğünü bağımsız olarak doğruladı.
CERT Polska, gözlemlenen saldırılardan elde edilen şu göstergeleri yayımladı: SSH oturum açma loglarında -2 kullanıcı adı, tam ayrıcalık grubunda ops hesabı, başarılı saldırılarda gözlemlenen 82.192.72.4 IP adresi ve istismar girişimlerinde kullanılan 103.102.31.18 IP adresi. Yöneticiler ayrıca bilinmeyen kullanıcıları, betikleri, zamanlayıcı girişlerini, tünelleri, proxy'leri, beklenmedik .rif tanı dosyalarını ve açıklanamayan fetch etkinliğini de incelemeli.
Bu göstergelerden herhangi birinin varlığı durumunda CERT Polska, cihazı ağdan izole etmeyi, log ve yapılandırmayı korumayı, fabrika ayarlarına sıfırlamayı ve güvenilir bir yapılandırmadan yeniden inşa etmeyi öneriyor. Tüm parolalar, anahtarlar ve kimlik bilgileri değiştirilmeli; ele geçirilmiş bir cihazdan alınan yedek geri yüklenmemeli. CERT Polska, araştırma sürecinde laboratuvar testleri ve protokol analizini otomatikleştirmek amacıyla OpenAI GTAC programı üzerinden GPT-5.5-cyber ve GPT-5.6-sol dahil çeşitli yapay zeka modellerinin yanı sıra yerel olarak barındırılan açık ağırlıklı modeller kullandı; her bulgu gerçek RouterOS sistemleri üzerinde doğrulandı.
Zincir Nasıl Çalışıyor?
SSH protokolü üç adımı sırayla gerçekleştirir: şifreli bağlantı kurulur, kullanıcı kimliği doğrulanır ve yalnızca bunun ardından oturum açılıp komut çalıştırılabilir. Sunucu, kimlik doğrulamanın tamamlandığını SSH_MSG_USERAUTH_SUCCESS mesajıyla bildirir. CVE-2026-67279 bu sırayı bozuyor. Bir istemci, kimlik doğrulama adımı sırasında SSH anahtar yeniden müzakeresi başlatırsa, güvenlik açığı barındıran RouterOS yeniden müzakere tamamlandığında kullanıcının kimliğini hiç doğrulamadan doğrudan komut aşamasına geçiyor. Bu açık tek başına oturumlanmış bir erişim ya da herhangi bir ayrıcalık sağlamıyor; ancak kimliği doğrulanmamış bir istemcinin normalde tamamlanmış oturum gerektiren bir aşamaya ulaşmasına olanak tanıyor.CVE-2026-86060 ise bu erişimi tam yönetici denetimine dönüştürüyor. RouterOS, SSH arka plan programından kullanıcı adını ve ayrıcalık düzeyini komut satırı argümanı olarak alan /nova/bin/login programını başlatıyor; ancak bu sırada kullanıcı adını önceden denetlemiyor. Kısa çizgiyle başlayan bir değer, isim yerine program seçeneği olarak yorumlanıyor. Saldırgan kullanıcı adı olarak -2 gönderiyor. Oturum açma programı bunu, kimlik ve ayrıcalık düzeyini SSH oturumunun oluşturduğu terminale bağlı 2 numaralı dosya tanımlayıcısından okuması yönünde bir talimat olarak değerlendiriyor. Saldırgan SSH kanalı aracılığıyla o terminale seçtiği kullanıcı adını ve tam yönetici erişimi için gereken ayrıcalık değerini önceden yazmış oluyor. Program her ikisini de kabul ederek tam yetkili bir konsol açıyor.
Yama Öncesinde Sömürüldüğüne Dair Kanıtlar
Bu zincir cihaz loglarında belirgin bir iz bırakıyor: -2 kullanıcısı için başarısız oturum açma girişimi. CERT Polska, bu kalıpla eşleşen logların MikroTik forumunda en erken 2 Eylül'de, yani yamalar yayımlanmadan bir gün önce ortaya çıktığını ve zincirin düzeltmeler yayımlanmadan önce kullanıldığına inandığını açıkladı. MikroTik forumundaki bir tanı raporunda bir cihazdaki saldırı dizisi görülüyor: -2 için reddedilen kimlik doğrulaması, zorla tetiklenen yeniden müzakere, kanal aşamasına geçiş ve tam ayrıcalıklarla ops adlı kullanıcı oluşturmaya çalışan bir exec isteği. O cihazda SSH süreci komut tamamlanmadan çöktü. Başka raporlar ise etkilenen cihazlarda ops hesabının başarıyla oluşturulduğunu doğruladı. Bazı olaylarda CERT Polska, tanı dosyası oluşturulmasının ardından bir saldırgan IP adresine veri transferi yapıldığını tespit etti; bu durum yapılandırma verilerinin saldırganın altyapısına kopyalandığına kuvvetle işaret ediyor.CERT Polska, bazı yayınların MikroTrick zincirine hatalı biçimde üçüncü bir açık olan CVE-2026-67276'yı dahil ettiğini vurguladı. Bu açık, saldırganın mevcut bir kullanıcı olarak giriş yapmak için RSA anahtarı taklit etmesine olanak tanıyan ayrı bir SSH güvenlik açığıdır; hesap adının ve genel anahtarın bilinmesini gerektiriyor ve yalnızca o hesaba erişim sağlıyor. CISA ise 10 Eylül'de CVE-2026-86060'ı Bilinen İstismar Edilen Güvenlik Açıkları kataloğuna ekleyerek argüman enjeksiyon açığının aktif biçimde sömürüldüğünü bağımsız olarak doğruladı.
Hangi Cihazlar Risk Altında?
Zincirin çalışabilmesi için SSH'ın saldırgan tarafından erişilebilir olması gerekiyor. MikroTik, varsayılan ev yapılandırmasının SSH'ı İnternet'e açmadığını belirtiyor; ancak güvenlik duvarı kurallarını değiştiren ya da güvenilmeyen ağlar üzerinden SSH ile cihaz yöneten yöneticiler daha yüksek risk taşıyor. Şimdiye kadar ele geçirilen cihaz sayısına ilişkin yetkili bir veri yayımlanmadı.Yöneticiler Ne Yapmalı?
Yama uygulamak saldırıyı engelliyor; ancak güncellemeden önce yapılan değişiklikleri geri almıyor. Güncelleme sonrasında yöneticiler /system/device-mode/print komutunu çalıştırarak Flagged durumunu kontrol etmeli. CERT Polska ve MikroTik, bu mekanizmanın yalnızca seçili ele geçirme izlerini tespit ettiğini ve Flagged işaretinin bulunmamasının cihazın güvende olduğunu kanıtlamadığını belirtiyor.CERT Polska, gözlemlenen saldırılardan elde edilen şu göstergeleri yayımladı: SSH oturum açma loglarında -2 kullanıcı adı, tam ayrıcalık grubunda ops hesabı, başarılı saldırılarda gözlemlenen 82.192.72.4 IP adresi ve istismar girişimlerinde kullanılan 103.102.31.18 IP adresi. Yöneticiler ayrıca bilinmeyen kullanıcıları, betikleri, zamanlayıcı girişlerini, tünelleri, proxy'leri, beklenmedik .rif tanı dosyalarını ve açıklanamayan fetch etkinliğini de incelemeli.
Bu göstergelerden herhangi birinin varlığı durumunda CERT Polska, cihazı ağdan izole etmeyi, log ve yapılandırmayı korumayı, fabrika ayarlarına sıfırlamayı ve güvenilir bir yapılandırmadan yeniden inşa etmeyi öneriyor. Tüm parolalar, anahtarlar ve kimlik bilgileri değiştirilmeli; ele geçirilmiş bir cihazdan alınan yedek geri yüklenmemeli. CERT Polska, araştırma sürecinde laboratuvar testleri ve protokol analizini otomatikleştirmek amacıyla OpenAI GTAC programı üzerinden GPT-5.5-cyber ve GPT-5.6-sol dahil çeşitli yapay zeka modellerinin yanı sıra yerel olarak barındırılan açık ağırlıklı modeller kullandı; her bulgu gerçek RouterOS sistemleri üzerinde doğrulandı.
Sıkça Sorulan Sorular
MikroTrick nedir ve hangi güvenlik açıklarını kapsıyor?
MikroTrick, CERT Polska'nın adlandırdığı bir saldırı zinciridir. CVE-2026-67279 (SSH durum makinesi açığı) ile CVE-2026-86060 (RouterOS oturum açma sürecindeki argüman enjeksiyon hatası) adlı iki güvenlik açığını birleştirerek şifre veya SSH anahtarı olmaksızın tam yönetici erişimi sağlıyor.Saldırılar yamalar çıkmadan önce mi başladı?
CERT Polska'ya göre saldırı logları en erken 2 Eylül'e dayanıyor; MikroTik yamaları ise 3 Eylül'de yayımladı. Bu durum, zincirin düzeltmeler yayımlanmadan önce istismar edildiğine işaret ediyor.Hangi RouterOS sürümleri bu açıkları kapatan yamaları içeriyor?
MikroTik, güvenlik açıklarını RouterOS 6.49.21, 7.23.4 ve 7.24.2 sürümlerinde yayımladığı yamalarla kapattı.Cihazımın ele geçirilip geçirilmediğini nasıl anlayabilirim?
CERT Polska'nın yayımladığı göstergeler şunlardır: SSH loglarında -2 kullanıcı adı, tam ayrıcalık grubunda ops hesabı, 82.192.72.4 ve 103.102.31.18 IP adresleriyle iletişim. Bunların yanı sıra bilinmeyen kullanıcılar, beklenmedik betikler, zamanlayıcı girişleri, tüneller, proxy'ler, .rif tanı dosyaları veya açıklanamayan fetch etkinliği de ele geçirme belirtisi olabilir. /system/device-mode/print komutuyla Flagged durumu da kontrol edilmeli; ancak bu mekanizmanın yokluğu cihazın güvende olduğunu garanti etmiyor.Cihazım ele geçirildiyse ne yapmalıyım?
CERT Polska, cihazı ağdan izole etmeyi, log ve yapılandırmayı korumayı, fabrika ayarlarına sıfırlamayı ve güvenilir bir yapılandırmadan yeniden inşa etmeyi öneriyor. Tüm parolalar, anahtarlar ve kimlik bilgileri değiştirilmeli; ele geçirilmiş cihazdan alınan yedek kesinlikle geri yüklenmemeli.
Bu bağlantı ziyaretçiler için gizlenmiştir. Görmek için lütfen giriş yapın veya üye olun.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.