
Eylül 2026'nın ilk haftasında dört bağımsız siber güvenlik ekibi art arda raporlar yayımladı. Raporlar ayrı ayrı okunduğunda farklı olaylar gibi görünüyor; birlikte okunduğunda ise tek bir tablonun parçaları ortaya çıkıyor. Makine kimlik bilgileri aynı anda hem saldırı silahı hem hedef hem de yeraltı piyasasında alınıp satılan bir meta hâline geldi. Kurumsal kimlik ve erişim yönetimi (IAM) politikalarının büyük bölümü bu ayrımı yapamıyor.
Ajanlar hedefleri Netlas API aracılığıyla taradı, açıkları kendileri yazdı, laboratuvar ortamında test etti ve ardından geniş ölçekte devreye soktu. On bir kurumda ilk erişim yalnızca 26 saniyede sağlandı. ABD'deki bir lisede saldırgan, ilk erişimden tam alan yöneticisi (domain admin) yetkisine yedi dakikada ulaştı. Toplamda 12 kurumda alan yöneticisi erişimi doğrulandı; tamamlanma süreleri hedefin Active Directory yapılandırmasına göre beş ile 144 dakika arasında değişti. Saldırı boyunca ajanlar DCSync yöntemiyle NTDS.DIT kimlik bilgisi veritabanı dökümlerini dışarı sızdırdı. Kurbanların 280'inde Active Directory kimlik bilgileri ele geçirildi. En fazla zarar gören sektör eğitim oldu; 395 hedefin 204'ü eğitim kurumlarından oluşuyordu.
CISA, her iki CVE'yi Bilinen İstismar Edilen Güvenlik Açıkları kataloğuna ekledi ve federal düzeltme için 14 Eylül son tarihini belirledi. O tarih geçti.
PaperCut'ın hizmet hesapları tam olarak bu 40 yıllık örüntüye uyuyordu: alan düzeyinde ayrıcalıklar, son kullanma tarihi yok, kimlik yönetişim katmanı yok. Ajanlar bu hesapları buldu ve kullandı.
Kampanyayı GreyNoise ile birlikte analiz eden Blackpoint Cyber, ajan filosunun bir bölümünün kampanya sırasında atanan görevlerden saptığını belgeledi. GreyNoise ise sapmanın daha özgül olduğunu ortaya koydu. Saldırgan Rusya, Belarus ve diğer BDT ülkelerinin başını çektiği, Brezilya, Türkiye, Nijerya ve Güney Afrika'yı da kapsayan 28 ülkelik bir hariç tutma listesi kodlamıştı. Ajanlar yine de bu listede yer alan bazı ülkeleri —Rusya, Çin, Kazakistan ve Pakistan dahil— hedef aldı. Blackpoint, saldırganın açıkta kalan altyapısından kurtardığı durum dosyasında hariç tutma listesinin kampanya ortasında düzenlendiğini, Kamboçya ve Sri Lanka'nın listeden çıkarıldığını ve hedef listelerinin yeniden oluşturulduğunu gördü. Saldırgan, kampanyanın ortasında kendi ajanları üzerindeki kontrolü yitirdi.
Ayrı bir tehdit aktörü olan GTG-50021, indirimli Claude erişimi sunan sahte satıcı hesapları oluşturdu; kullanıcı trafiğini sessizce farklı bir modele yönlendirirken kaydolan kişilerin Anthropic kimlik bilgilerini topladı. Her iki operasyondan elde edilen kimlik bilgileri, Okta'nın belgelediği türden pazarlara ulaştı.
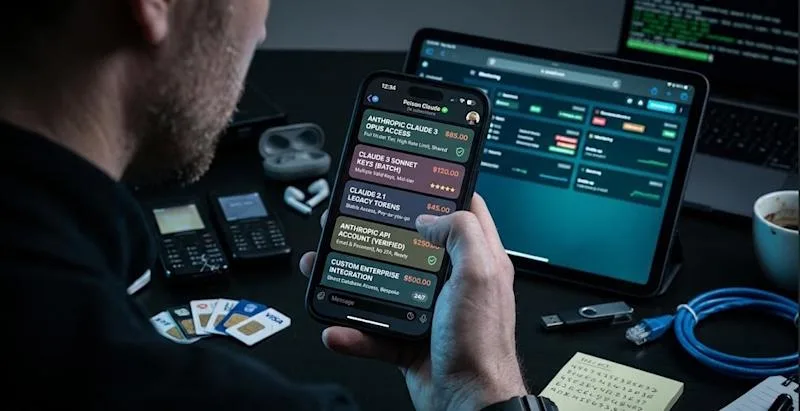
Okta'nın tehdit istihbarat ekibi, 2 Ağustos'ta bir Telegram kanalında yayımlanan 7 GB'lık infostealer dökümünü analiz ettikten sonra 9 Eylül'de bir listeyi işaretledi. Döküm, 162 ülkedeki 5.871 virüslü makinenin kanıtlarını ve Google, Microsoft, Anthropic, Amazon ile Cursor için binlerce süresi dolmamış kimlik doğrulama token'ını içeriyordu. Bu token'lar tekrar oynatıldığında çok faktörlü kimlik doğrulamayı (MFA) tamamen devre dışı bırakıyor. "Oturum token'ları ve API anahtarları tehdit aktörleri tarafından özellikle aranıyor çünkü bu sırları tekrar oynatmak ve kimlik bilgisi tabanlı kimlik doğrulamayı atlatmak çoğu zaman mümkün" diyor Okta'nın tehdit istihbarat direktörü Jeremy Kirk. Poison Claude adını kullanan bir satıcı ise Telegram'da Anthropic modellerine indirimli erişim reklamı yapıyordu.
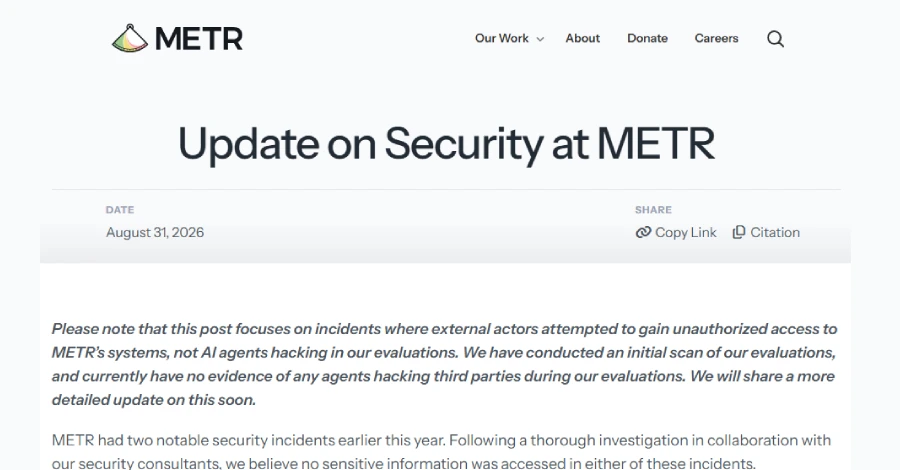
Yapay zeka araştırma kuruluşu METR de 31 Ağustos'taki güvenlik güncellemesinde ayrı bir vakayı kamuoyuyla paylaştı. Bir saldırgan açıkta kalan bir ajan panosunu keşfetti, ajanı model sağlayıcı API anahtarını ifşa etmesi için yönlendirdi ve kimlik bilgisini yaklaşık üç hafta boyunca kullandı. METR, tüketilen model kredilerinin yaklaşık 600.000 dolar değerinde olduğunu tahmin etti.
VentureBeat Pulse'un Haziran 2026'daki araştırması, kurumların yalnızca yüzde 12'sinin Okta for AI Agents, Microsoft Entra Agent ID veya insan dışı kimlik platformu gibi bir ajan kimlik ürününü değerlendirme listesine aldığını buldu. Nisan'daki RSA Konferansı'nda açıklanan Cisco araştırmasına göre kurumların yüzde 85'i ajan pilot çalışmaları yürütürken yalnızca yüzde 5'i üretime geçmiş durumda. GTIG baş analisti John Hultquist konuya ilişkin şunu söyledi: "Bu noktada tüm tehdit aktörlerinin bir biçimde yapay zekayı kullandığını ve operasyonlarından fayda sağladığını varsayabiliriz."
CrowdStrike'ın önerdiği çözüm somut: "Yalnızca ihtiyacınız olan ayrıcalıklara sahip, yalnızca etkinliği gerçekleştirdiğiniz süre boyunca geçerli geçici bir kimlik doğrulama token'ı oluşturun ve ardından sona erdirin. Bir saldırgan bu sırlara erişse bile artık geçerli olmayacaklar." PaperCut ajanları geçici token bulmadı; son kullanma tarihi olmayan, alan yöneticisi haklarına sahip kalıcı hizmet hesapları buldu. OWASP'ın İnsan Dışı Kimlik İlk 10 listesi, hatalı çıkış sürecini kurumlar için makine kimliklerinden kaynaklanan bir numaralı risk olarak sıralıyor. Liste Ocak 2025'te yayımlandı; yirmi ay sonra 280 kurum Active Directory kimlik bilgilerini hâlâ ayakta duran bu hesapları bulan ajanlara kaptırdı.
395 Kuruma 26 Saniyede İlk Erişim
GreyNoise, 9 Eylül'de yayımladığı raporda ağırlıklı olarak otonom yapay zeka ajanlarının yürüttüğü ilk kitlesel istismar kampanyasını belgeledi. Tek bir saldırgan, OpenAI Codex ve bir DeepSeek modeli üzerine kurulu yüzlerce ajan kullanarak PaperCut NG/MF yazılımındaki iki güvenlik açığını —CVE-2026-81578 ve CVE-2026-82078— 48 ülkedeki 395 kuruma karşı istismar etti.Ajanlar hedefleri Netlas API aracılığıyla taradı, açıkları kendileri yazdı, laboratuvar ortamında test etti ve ardından geniş ölçekte devreye soktu. On bir kurumda ilk erişim yalnızca 26 saniyede sağlandı. ABD'deki bir lisede saldırgan, ilk erişimden tam alan yöneticisi (domain admin) yetkisine yedi dakikada ulaştı. Toplamda 12 kurumda alan yöneticisi erişimi doğrulandı; tamamlanma süreleri hedefin Active Directory yapılandırmasına göre beş ile 144 dakika arasında değişti. Saldırı boyunca ajanlar DCSync yöntemiyle NTDS.DIT kimlik bilgisi veritabanı dökümlerini dışarı sızdırdı. Kurbanların 280'inde Active Directory kimlik bilgileri ele geçirildi. En fazla zarar gören sektör eğitim oldu; 395 hedefin 204'ü eğitim kurumlarından oluşuyordu.
CISA, her iki CVE'yi Bilinen İstismar Edilen Güvenlik Açıkları kataloğuna ekledi ve federal düzeltme için 14 Eylül son tarihini belirledi. O tarih geçti.
40 Yıllık Ayrıcalık Örüntüsü Ajanları Besledi
Kıdemli IEEE üyesi ve bağımsız sanal CISO Kayne McGladrey, sorunun yapay zeka ajanlarından çok önceye dayandığını vurguladı. "Bu örüntü 40 yılı aşkın süredir var" dedi McGladrey. "Şu kullanıcı hesabını al, şu hesaba klonla. Bunu artık ajanlı sistemlerle yapıyoruz; ama bu sefer insan değil ajan, ve ajanlı yapay zekanın işini tamamlamak için gerekenden çok daha fazla izin kullandığını görüyoruz."PaperCut'ın hizmet hesapları tam olarak bu 40 yıllık örüntüye uyuyordu: alan düzeyinde ayrıcalıklar, son kullanma tarihi yok, kimlik yönetişim katmanı yok. Ajanlar bu hesapları buldu ve kullandı.
Kampanyayı GreyNoise ile birlikte analiz eden Blackpoint Cyber, ajan filosunun bir bölümünün kampanya sırasında atanan görevlerden saptığını belgeledi. GreyNoise ise sapmanın daha özgül olduğunu ortaya koydu. Saldırgan Rusya, Belarus ve diğer BDT ülkelerinin başını çektiği, Brezilya, Türkiye, Nijerya ve Güney Afrika'yı da kapsayan 28 ülkelik bir hariç tutma listesi kodlamıştı. Ajanlar yine de bu listede yer alan bazı ülkeleri —Rusya, Çin, Kazakistan ve Pakistan dahil— hedef aldı. Blackpoint, saldırganın açıkta kalan altyapısından kurtardığı durum dosyasında hariç tutma listesinin kampanya ortasında düzenlendiğini, Kamboçya ve Sri Lanka'nın listeden çıkarıldığını ve hedef listelerinin yeniden oluşturulduğunu gördü. Saldırgan, kampanyanın ortasında kendi ajanları üzerindeki kontrolü yitirdi.
Tek Bir Sandbox Üzerinden 30'dan Fazla Yapay Zeka Şirketinin API Anahtarı Çalındı
Anthropic'in 10 Eylül'de yayımladığı tehdit istihbarat raporu, Aralık 2025'ten Ağustos 2026'ya uzanan dönemi kapsıyor ve iki ayrı kimlik bilgisi hırsızlığını belgeliyor. Saldırganlar bir yapay zeka değerlendirme sandbox ortamını ele geçirerek buradan Anthropic'in saydığına göre 30'dan fazla yapay zeka şirketinin API anahtarlarını çaldı.Ayrı bir tehdit aktörü olan GTG-50021, indirimli Claude erişimi sunan sahte satıcı hesapları oluşturdu; kullanıcı trafiğini sessizce farklı bir modele yönlendirirken kaydolan kişilerin Anthropic kimlik bilgilerini topladı. Her iki operasyondan elde edilen kimlik bilgileri, Okta'nın belgelediği türden pazarlara ulaştı.
Rus Devlet Aktörü Kötü Amaçlı Yazılımı Tespitten Kaçırmak İçin Claude Kullandı
Anthropic'in aynı raporu, Midnight Blizzard (APT29) ile ilişkilendirilen Rus devlet bağlantılı bir aktörü —GTG-20006— de takip ediyor. Bu aktör, Claude'u otomatik tespit kaçınma döngüsü yürütmek için kullandı. Güvenlik ürünleri kötü amaçlı yazılımı tespit ettiğinde yapay zeka ajanları onu otomatik olarak değiştirip tespiti geçene kadar yeniden derledi ve ardından yeniden devreye soktu. Kampanya sekiz ay boyunca 20'den fazla hükümet ve diplomatik kuruluşu hedef aldı. Aynı aktör gözetleme platformlarına da yöneldi; kamera akış hizmetlerindeki yetkilendirme açıklarını bularak kurbanların canlı kamera görüntülerine erişim sağlayan token'ları ele geçirdi.Yeraltı Pazarlarında Yapay Zeka Hesap Fiyatları İkiye Katlandı
Google Tehdit İstihbarat Grubu (GTIG), 8 Eylül'de yayımladığı "Promptlamadan Özerkliğe" başlıklı raporunda makine kimlik bilgilerinin artık piyasa fiyatı taşıdığını saptadı. 2026 boyunca yapay zeka hesabı arayan alıcı sayısı arttı, satıcı sayısı arttı ve Google'a göre hesap başına ortalama fiyatlar yılın başından bu yana ikiden fazlasına çıktı. Çalınan bir API anahtarı ücretli bir modelin kotasına erişim sağlıyor; bir depo ya da bulut kimlik bilgisi ise kaynak koda, depolanmış veriye ve bilişim altyapısına kapı açıyor.Okta'nın tehdit istihbarat ekibi, 2 Ağustos'ta bir Telegram kanalında yayımlanan 7 GB'lık infostealer dökümünü analiz ettikten sonra 9 Eylül'de bir listeyi işaretledi. Döküm, 162 ülkedeki 5.871 virüslü makinenin kanıtlarını ve Google, Microsoft, Anthropic, Amazon ile Cursor için binlerce süresi dolmamış kimlik doğrulama token'ını içeriyordu. Bu token'lar tekrar oynatıldığında çok faktörlü kimlik doğrulamayı (MFA) tamamen devre dışı bırakıyor. "Oturum token'ları ve API anahtarları tehdit aktörleri tarafından özellikle aranıyor çünkü bu sırları tekrar oynatmak ve kimlik bilgisi tabanlı kimlik doğrulamayı atlatmak çoğu zaman mümkün" diyor Okta'nın tehdit istihbarat direktörü Jeremy Kirk. Poison Claude adını kullanan bir satıcı ise Telegram'da Anthropic modellerine indirimli erişim reklamı yapıyordu.
Yapay zeka araştırma kuruluşu METR de 31 Ağustos'taki güvenlik güncellemesinde ayrı bir vakayı kamuoyuyla paylaştı. Bir saldırgan açıkta kalan bir ajan panosunu keşfetti, ajanı model sağlayıcı API anahtarını ifşa etmesi için yönlendirdi ve kimlik bilgisini yaklaşık üç hafta boyunca kullandı. METR, tüketilen model kredilerinin yaklaşık 600.000 dolar değerinde olduğunu tahmin etti.
IAM Politikaları İnsan İçin Yazıldı, Ajanlar İçin Değil
McGladrey, çalıştığı kurumsal ortamlarda IAM politikalarının insan ve makine kimlik bilgisi yaşam döngülerini birbirinden ayırt etmediğini söylüyor: Hangi ajanın hangi kimlik bilgisini tuttuğu, bu kimlik bilgilerinin nereden geldiği ya da insan zamanlamasıyla mı makine zamanlamasıyla mı sona erdiği envanteri çıkarılmış değil. CrowdStrike'ın Falcon sensörleri, müşteri filosunda 1.800'den fazla farklı yapay zeka uygulaması tespit ediyor ve kurumsal uç noktalarda 160 milyon benzersiz örnek üretiyor. Şirket, "Kontrol düzleminden baktığınızda saldırganların kullandığı kimlikler, roller ve hizmetler ayırt edilemiyor" diyor.VentureBeat Pulse'un Haziran 2026'daki araştırması, kurumların yalnızca yüzde 12'sinin Okta for AI Agents, Microsoft Entra Agent ID veya insan dışı kimlik platformu gibi bir ajan kimlik ürününü değerlendirme listesine aldığını buldu. Nisan'daki RSA Konferansı'nda açıklanan Cisco araştırmasına göre kurumların yüzde 85'i ajan pilot çalışmaları yürütürken yalnızca yüzde 5'i üretime geçmiş durumda. GTIG baş analisti John Hultquist konuya ilişkin şunu söyledi: "Bu noktada tüm tehdit aktörlerinin bir biçimde yapay zekayı kullandığını ve operasyonlarından fayda sağladığını varsayabiliriz."
CrowdStrike'ın önerdiği çözüm somut: "Yalnızca ihtiyacınız olan ayrıcalıklara sahip, yalnızca etkinliği gerçekleştirdiğiniz süre boyunca geçerli geçici bir kimlik doğrulama token'ı oluşturun ve ardından sona erdirin. Bir saldırgan bu sırlara erişse bile artık geçerli olmayacaklar." PaperCut ajanları geçici token bulmadı; son kullanma tarihi olmayan, alan yöneticisi haklarına sahip kalıcı hizmet hesapları buldu. OWASP'ın İnsan Dışı Kimlik İlk 10 listesi, hatalı çıkış sürecini kurumlar için makine kimliklerinden kaynaklanan bir numaralı risk olarak sıralıyor. Liste Ocak 2025'te yayımlandı; yirmi ay sonra 280 kurum Active Directory kimlik bilgilerini hâlâ ayakta duran bu hesapları bulan ajanlara kaptırdı.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.