
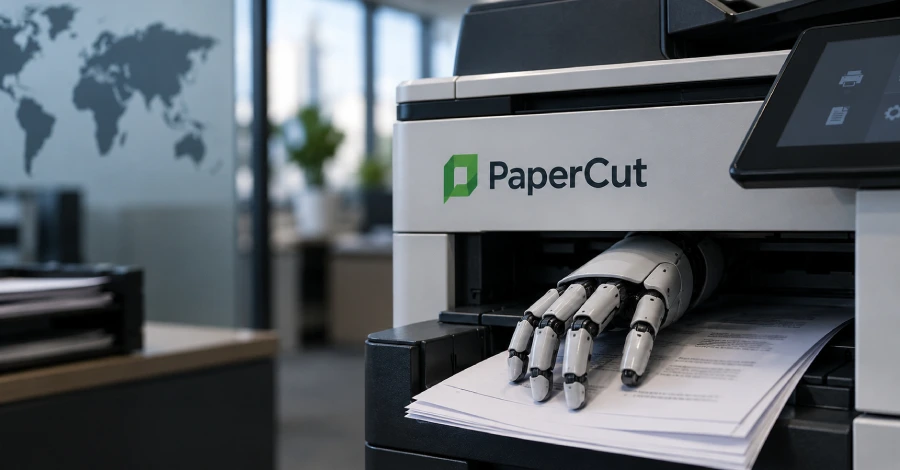
Şüpheli olarak nitelendirilen Rusça konuşan bir siber aktör, yapay zeka (YZ) modellerini entegre ederek PaperCut NG/MF yazılımında ortaya çıkan yeni güvenlik açıklarını istismar etmiş ve küresel çapta en az 440 sistemi ele geçirmiştir. Blackpoint Cyber ve GreyNoise gibi bağımsız siber güvenlik kuruluşlarının bağımsız raporlarına göre, saldırılar "45.142.193[.]132" IP adresinden kaynaklanmaktadır. Aktör, kimlik doğrulama aşmalısı ile uzaktan kod yürütme zincirini kullanan CVE-2026-81578 ve CVE-2026-82078 numaralı zafiyetleri hedef alarak eğitim sektörünü önceliklendirmiştir. ABD, İngiltere, Fransa, İspanya, Kanada, Belçika, Portekiz, Avustralya, Almanya ve İsviçre'deki kurumlara yönelik bu fırsatçı saldırılarda, sistemin tamamının kontrolü kısa sürelerde sağlanmıştır.
Yapay Zeka Destekli İş Akışı ve Otomasyon
Saldırgan, açık kaynaklı araçları ve yaygın saldırganlık araçlarını (Mimikatz, SharpHound, Certipy, Rubeus ve Impacket) yüzlerce YZ ajanı ile harmanlayarak operasyonu büyük ölçekli hale getirmiştir. GreyNoise'ın tespitlerine göre, saldırgan kendi kendine barındırılan laboratuvar ortamında PaperCut yazılımı ve bir Active Directory sunucusu simüle ederek exploit geliştirmiş ve testler yapmıştır. Bu süreçte Netlas.io internet tarama servisinin API anahtarı kullanılarak hedef listeleri paralel iş akışlarında oluşturulmuştur. Saldırgan, boş bir çalışma alanından gerçek bir hedefte ilk kez uzaktan kod yürütme elde edene kadar geçen süreyi dört saatten daha kısa tutarken, kampanya resmen başladığında en az 11 organizasyonu yirmi altı saniye içinde etkisiz hale getirmiştir. Blackpoint Cyber analistleri, operatörün bu süreci iteratif bir geliştirme modeliyle yönettiğini belirtmektedir. Açıklık araştırmaları, kodlama, test, hata ayıklama ve sürekli iyileştirme döngüleri YYZ'nin desteklemesiyle birbirini beslemiştir. Hindsight adlı kalıcı bellek servisi ve AionUi arayüzü sayesinde birden fazla YZ ajanı aynı anda çalıştırılmış, projenin bağlamı ve durumu kayıt altına alınmıştır.Hedef Kitle ve Coğrafi Dağılım
Kampanyanın temel odak noktası eğitimsel kurumlar olsa da saldırganın erişimi farklı coğrafyalara sıçramıştır. Toplamda 48 ülkede faaliyet gösteren 395 belirlenmiş kurumu içeren PaperCut MF/NG hizmetleri ele geçirilmiştir. GreyNoise tarafından paylaşılan verilere göre, bazı gerçek mağdurlar doğrudan isimlendirilmiş bir kuruma atanamamıştır. Saldırgan, açıkça Rusya, Çin, Hong Kong, Tayland, İran, Venezuela, Endonezya, Pakistan ve Bangladeş dahil olmak üzere 28 ülkeyi hedef alma listesinden çıkarmayı denemiştir. Ancak izlenen viktimoloji verileri, bu sınırlama çabasının her zaman başarılı olmadığını göstermiştir. Saldırganın hedef filtreleme hattında, adayların coğrafi konumları belirlenmiş, ülkeye göre süzgeçten geçirilmiş ve canlı sistemler tespit edilerek bir sonraki aşamaya geçilmiştir. Bu süreçte işletim sistemi ve ortam bazlı kategorizasyonlar yapılmış, aktif veya ulaşılamayan sistemler için ayrı listeler tutulmuştur. Aynı IP adresi ayrıca Arctic Wolf tarafından da istismar faaliyetiyle ilişkilendirilmiş olup, GreyNoise tarafından erken Temmuz 2026 tarihinden itibaren Palo Alto, Ubiquiti, Citrix, SonicWall ve Proxmox VE gibi çeşitli satıcılara ait internete açık sistemlere yönelik taramalarla da bağlantılı bulunduğu belirtilmiştir.İstismar Teknikleri ve Sonrası Aktiviteler
Arctic Wolf'un gözlemlerine göre, istismar sonrası aktiviteler Windows kayıt defteri kümesi toplama araçlarının dağıtımını, Metasploit/Meterpreter bağlantılı Java yüklerinin gönderilmesini ve host, kullanıcı, işlem ile hassas yapılandırma verilerini tanımlamak için kullanılan komutları içermektedir. Saldırgan, yalnızca yetkisiz giriş sağlamayı hedeflemekle kalmamış, domain administrator erişimi kazanmayı da başarmıştır. Özellikle ABD'deki bir liseli okuluna yönelik saldırıda, ilk erişim ile tam alan yöneticisi erişimi arasında sadece yedi dakika geçmiştir. Genel olarak saldırgan, 12 kurumsal hedefte alan yöneticisi yetkilerini ele geçirmiştir. Blackpoint Cyber ve güvenlik araştırmacısı Sam Decker'in analizleri, 31 Ağustos'ta başlayan faaliyetlerin açıklamaklıklar karşılaştırmasıyla başlayıp saatler içinde çok iş parçacıklı bir doğrulama aracına dönüştüğünü ortaya koymaktadır. Python betikleri ise ilerleyen aşamaları takip ederek, yönetici erişimi, hesap doğrulama, Active Directory koleksiyonu, ağ keşfi ve proxy kurulumu gibi görevlerin gerçekten tamamlandığını teyit etmektedir. Başarısızlıklar kayıt altına alınarak saldırı çerçevesinin yaklaşımını değiştirmesi sağlanmıştır.Saldırganın Nihai Amacı ve Güvenlik Ekosistemine Etkisi
Operasyonun son hedefi şu an için netlik kazanmamıştır. GreyNoise, saldırganın yalnızca erişim geliştirmeye odaklanıp bunu başka affiliated aktörlere devretmeyi mi amaçladığını, yoksa veri hırsızlığı veya fidye yazılımı dağıtımı gibi ardıl hedefleri doğrudan gerçekleştirmek için bu erişimleri mi kullanacağını henüz bilmediğini vurgulamaktadır. Blackpoint Cyber uzmanı Nevan Beal, mevcut metodolojinin ilk erişim aktivitesine uygun olduğunu ancak saldırganın henüz ilk erişim aracı olarak çalışıp çalışmadığını doğrulayacak yeterli kanıt bulunmadığını belirtmiştir. Siber güvenlik şirketlerinin değerlendirmelerine göre, bu kampanyadaki en güçlü YYZ etkisi yenilikçi bir istismar tekniği değil, yüzlerce gerçek sistem üzerinde araştırma, geliştirme, hata ayıklama, sınıflandırma, takip ve tekrarlar aracılığıyla manuel emeğin dramatik şekilde azaltılmasıdır. Bu durum, siber saldırıların ekonomisi üzerinde belirleyici bir değişim yaratmaktadır. Bağlam, açıklık araştırmasından exploit doğrulamasına, araç geliştirmeden hedef genişletmeye ve nihai operasyonel yürütüme taşınırken sürdürülerek operasyonun bütünlüğü korunmuştur.Sıkça Sorulan Sorular
PaperCut saldırısında hangi güvenlik açıkları kullanıldı?
Saldırıda, kimlik doğrulama aşmalısı ile uzaktan kod yürütme zincirini oluşturan CVE-2026-81578 ve CVE-2026-82078 numaralı zafiyetler istismar edildi.Saldırıyı düzenlediği şüphelenilen aktörün teknik altyapısı nasıl işliyor?
Saldırgan, OpenAI Codex ve DeepSeek tabanlı yüzlerce YZ ajanı, Hindsight bellek servisi ve AionUi görsel arayüzünü kullanarak otomatik bir exploit geliştirme ve hedefleme hattı kurdu.Kampanya sırasında kaç ülke ve kurum etkilendi?
Saldırılar 48 ülkede gerçekleşti ve 395 belirlenmiş organizasyonun 440'tan fazla PaperCut MF/NG örneğine sızıldı.Saldırganın hedef dışı bıraktığı ülkeler var mı?
Evet, saldırgan Rusya, Çin, Hong Kong, Tayland, İran, Venezuela, Endonezya, Pakistan ve Bangladeş dahil 28 ülkeyi hedef almamayı denedi ancak bazı durumlarda bu sınırlama başarısız oldu.İlk erişimden tam alan yöneticisi yetkisine ulaşmak ne kadar sürdü?
Bir ABD liseli okulundaki saldırıda, ilk erişim ile tam domain administrator erişimi arasında yalnızca yedi dakika geçti.
Bu bağlantı ziyaretçiler için gizlenmiştir. Görmek için lütfen giriş yapın veya üye olun.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.