
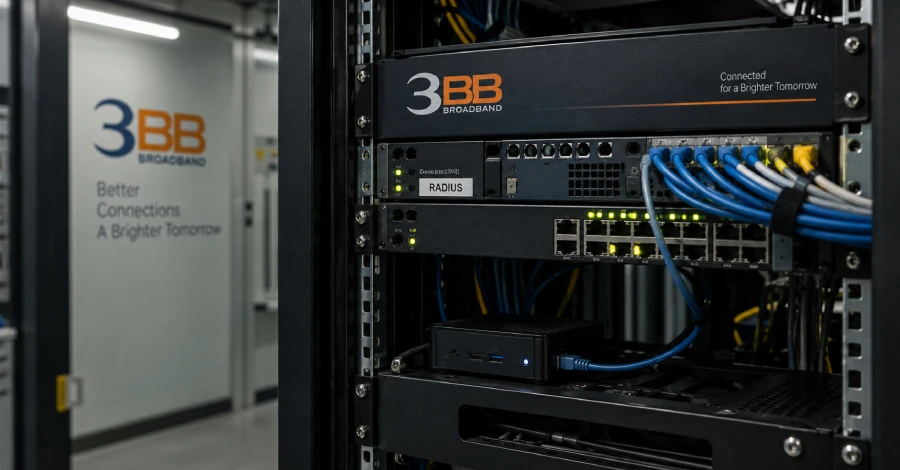
Tehdit istihbaratı firması Hunt.io, Tayland'ın en büyük geniş bant internet sağlayıcılarından biri olan 3BB'nin iç ağında faaliyet gösteren bir saldırganı tespit etti. Araştırmacılar, saldırganın internete açık bıraktığı bir sunucuyu inceleyerek izinsiz girişi ortaya çıkardı. Bu sunucu hem saldırganın araçlarını hem de kontrol altındaki makinelerin listesini barındırıyordu. Hunt.io, söz konusu sunucuyu operasyon hâlâ sürerken 3 Haziran 2026 tarihinde tespit etti.
Ele geçirilen dosyalar, saldırganın 3BB'nin kendi ağındaki bir bilgisayardan araçlarını çalıştırdığını ve bir iç sunucuda tam yönetici yetkisi, yani root erişimi elde ettiğini gösteriyor. Saldırgan bu erişimi kalıcı kılmak için BT ekiplerinin uzaktan bilgisayar yönetiminde sıklıkla kullandığı ücretsiz bir araç olan MeshCentral'ı kurdu. Kurtarılan yapılandırma dosyaları, aracın gizli bir arka kapı olarak ayarlandığını ve ajanların saldırganın www.ayuthayatech[.]com adresinde işlettiği kontrol sunucusuna, TH-3BB adlı cihaz grubu altında rapor verdiğini ortaya koyuyor.
Hunt.io'ya göre saldırganın asıl hedefi 3BB'nin abone verileriydi. Sunucudaki betikler, geniş bant müşterilerinin çevrimiçi bağlantı için kullandığı kimlik bilgilerini depolayan RADIUS veritabanlarını kopyalamak üzere hazırlanmıştı. Kanıtlar bu veritabanlarının hedef alındığını gösterse de herhangi bir verinin gerçekten dışarıya çıkarıldığı doğrulanamadı.
Saldırgan, açık dizini o tarihten bu yana kapattı. Hâlâ 3BB'nin ağında erişiminin olup olmadığı bilinmiyor; zira kanıtlar, saldırıyı Haziran başındaki durumu itibarıyla yansıtıyor. Hunt.io araştırmacıları, bulgularını yayımlamadan önce etkilenen şirketleri ve ilgili ulusal müdahale ekibini bilgilendirdi.
Benzer altyapı kullanan kuruluşlar için araştırmacıların önerdiği başlıca adımlar şunlar: FortiGate SSL-VPN cihazlarının CVE-2024-21762 yamasını aldığını doğrulamak ya da hemen yama yapılamıyorsa Fortinet'in tavsiyesine uygun olarak SSL-VPN'i tamamen devre dışı bırakmak; yalnızca web modunu kapatmanın geçerli bir çözüm olmadığını unutmamak. Kurulmadığı hâlde var olan MeshCentral ajanlarını ve tanınmayan yönetim sunucularına yapılan bağlantıları kontrol etmek. SSH anahtarları, veritabanı ve RADIUS parolaları, VPN sertifikaları ile uygulama gizli anahtarları dahil olası şekilde ifşa olmuş tüm kimlik bilgilerini yenilemek; yamanın hâlihazırda kurulu bir ajanı kaldırmadığını veya kopyalanmış bir parolayı sıfırlamadığını akılda tutmak. Beklenmedik SUID dosyaları, web kabukları, değiştirilmiş SSH anahtarları ve yeni eklenmiş uzaktan yönetim yazılımları gibi gizli erişim yollarını aramak. Son olarak temizlik yapmadan önce günlükleri ve kanıtları korumak; zira saldırganın kendi betiği bu verileri silmek üzere tasarlanmıştı.
Ele geçirilen dosyalar, saldırganın 3BB'nin kendi ağındaki bir bilgisayardan araçlarını çalıştırdığını ve bir iç sunucuda tam yönetici yetkisi, yani root erişimi elde ettiğini gösteriyor. Saldırgan bu erişimi kalıcı kılmak için BT ekiplerinin uzaktan bilgisayar yönetiminde sıklıkla kullandığı ücretsiz bir araç olan MeshCentral'ı kurdu. Kurtarılan yapılandırma dosyaları, aracın gizli bir arka kapı olarak ayarlandığını ve ajanların saldırganın www.ayuthayatech[.]com adresinde işlettiği kontrol sunucusuna, TH-3BB adlı cihaz grubu altında rapor verdiğini ortaya koyuyor.
Saldırgan Ağ İçinde Nasıl Hareket Etti?
Saldırgan, erişimini genişletmek için birden fazla yöntem denedi. Kurtarılan betikler, 55'ten fazla iç bilgisayara SSH üzerinden parola saldırısı düzenlediğini, 3BB'nin agent.3bb.co[.]th adresindeki dahili satış portalını yokladığını ve ele geçirilen makinelerde kayıtlı parolalar, veritabanı girişleri ile SSH anahtarları aradığını gösteriyor. Başka betikler ise web kabuğu yerleştirmeye ve yedek erişim yolu olarak SSH anahtarı eklemeye yönelik tasarlanmıştı. Ayrıca ayrı bir temizlik betiğinin günlükleri silmek ve diğer araçları kaldırmak için yazıldığı, ancak MeshCentral ajanının kasıtlı olarak yerinde bırakıldığı anlaşıldı; bu sayede erişimin temizliğe rağmen devam etmesi hedeflenmişti.Hunt.io'ya göre saldırganın asıl hedefi 3BB'nin abone verileriydi. Sunucudaki betikler, geniş bant müşterilerinin çevrimiçi bağlantı için kullandığı kimlik bilgilerini depolayan RADIUS veritabanlarını kopyalamak üzere hazırlanmıştı. Kanıtlar bu veritabanlarının hedef alındığını gösterse de herhangi bir verinin gerçekten dışarıya çıkarıldığı doğrulanamadı.
Jasmine Ağı da Hedefte Miydi?
Aynı sunucu ikinci bir hedefi de işaret ediyordu. Sunucuda 3BB'nin kendi sistemlerinden alınmış geçerli bir VPN sertifikası ve 3BB'nin bir dönem parçası olduğu, hâlâ altyapısını paylaştığı Jasmine ağına ait servislerin aktif oturum bilgileri bulunuyordu. Hunt.io, bu durumun saldırganın her iki şirketi de hedef aldığına işaret ettiğini belirtti; ancak Jasmine'in ihlal edildiğini doğrulamadı.FortiGate Açığı ve Başlangıç Erişimi Sorusu
Saldırganın 3BB'ye ilk nasıl girdiği henüz netlik kazanmadı. Sunucuda, mail.3bb.co[.]th adresindeki 3BB FortiGate SSL-VPN ağ geçidini hedef alan ve kimlik doğrulaması gerektirmeksizin uzaktan kod çalıştırmaya olanak tanıyan CVE-2024-21762 açığı için eksiksiz bir istismar aracı bulunuyordu. Hedef alınan ağ geçidinin bu açıktan etkilenen bir yazılım sürümü çalıştırdığı belirlendi. Bununla birlikte Hunt.io'nun elde ettiği hiçbir bulgu, bu istismarın gerçekten işe yaradığını ya da saldırganın sisteme bu yolla girdiğini kanıtlamıyor. FortiGate araç seti, kittin en gelişmiş parçasıydı; ancak bu durum saldırganın kapasitesine ve niyetine işaret ediyor, söz konusu cihaz üzerinden gerçekleştirilmiş doğrulanmış bir saldırıya değil.Saldırgan, açık dizini o tarihten bu yana kapattı. Hâlâ 3BB'nin ağında erişiminin olup olmadığı bilinmiyor; zira kanıtlar, saldırıyı Haziran başındaki durumu itibarıyla yansıtıyor. Hunt.io araştırmacıları, bulgularını yayımlamadan önce etkilenen şirketleri ve ilgili ulusal müdahale ekibini bilgilendirdi.
Güvenlik Ekiplerine Öneriler
Hunt.io'nun raporundan elde edilen teknik göstergeler arasında saldırganın sunucusuna ait 92.63.180[.]133 IP adresi (8888 numaralı bağlantı noktasında açık dizin, 9443 numaralı bağlantı noktasında istismar geri araması), MeshCentral kontrol sunucusu olarak kullanılan www.ayuthayatech[.]com adresi ve TH-3BB cihaz grubu yer alıyor. Kalıcılık yolları olarak /usr/local/bin/.rc ve /usr/local/mesh_services/meshagent/ dizinleri tespit edildi.Benzer altyapı kullanan kuruluşlar için araştırmacıların önerdiği başlıca adımlar şunlar: FortiGate SSL-VPN cihazlarının CVE-2024-21762 yamasını aldığını doğrulamak ya da hemen yama yapılamıyorsa Fortinet'in tavsiyesine uygun olarak SSL-VPN'i tamamen devre dışı bırakmak; yalnızca web modunu kapatmanın geçerli bir çözüm olmadığını unutmamak. Kurulmadığı hâlde var olan MeshCentral ajanlarını ve tanınmayan yönetim sunucularına yapılan bağlantıları kontrol etmek. SSH anahtarları, veritabanı ve RADIUS parolaları, VPN sertifikaları ile uygulama gizli anahtarları dahil olası şekilde ifşa olmuş tüm kimlik bilgilerini yenilemek; yamanın hâlihazırda kurulu bir ajanı kaldırmadığını veya kopyalanmış bir parolayı sıfırlamadığını akılda tutmak. Beklenmedik SUID dosyaları, web kabukları, değiştirilmiş SSH anahtarları ve yeni eklenmiş uzaktan yönetim yazılımları gibi gizli erişim yollarını aramak. Son olarak temizlik yapmadan önce günlükleri ve kanıtları korumak; zira saldırganın kendi betiği bu verileri silmek üzere tasarlanmıştı.
Sıkça Sorulan Sorular
Hunt.io saldırıyı nasıl keşfetti?
Hunt.io, saldırganın internete açık bıraktığı bir sunucuyu inceleyerek izinsiz girişi ortaya çıkardı. Bu sunucu saldırganın araçlarını ve kontrol altındaki makinelerin listesini barındırıyordu. Araştırmacılar sunucuyu operasyon sürerken 3 Haziran 2026 tarihinde tespit etti.Saldırgan MeshCentral'ı ne amaçla kullandı?
Saldırgan, 3BB'nin iç ağındaki makineler üzerindeki erişimini kalıcı kılmak için MeshCentral'ı gizli bir arka kapı olarak yapılandırdı. Ajanlar, saldırganın kontrolündeki www.ayuthayatech[.]com adresindeki sunucuya TH-3BB adlı cihaz grubu altında rapor verecek şekilde ayarlandı.Saldırganın asıl hedefi ne olarak belirlendi?
Hunt.io'ya göre saldırganın birincil hedefi 3BB'nin abone verileriydi. Sunucudaki betikler, müşterilerin çevrimiçi bağlantı için kullandığı kimlik bilgilerini saklayan RADIUS veritabanlarını kopyalamak üzere hazırlanmıştı. Ancak herhangi bir verinin gerçekten dışarıya çıkarıldığı doğrulanamadı; kanıtlar yalnızca bu veritabanlarının hedef alındığını gösteriyor.CVE-2024-21762 açığı saldırıda kullanıldı mı?
Saldırganın sunucusunda CVE-2024-21762 için eksiksiz bir istismar aracı bulunuyordu ve hedef alınan FortiGate ağ geçidi bu açıktan etkilenen bir yazılım sürümü çalıştırıyordu. Bununla birlikte Hunt.io'nun elde ettiği hiçbir bulgu, bu istismarın gerçekten işe yaradığını ya da saldırganın sisteme bu yolla girdiğini kanıtlamıyor.Jasmine ağı da ihlal edildi mi?
Hunt.io, saldırganın sunucusunda Jasmine ağına ait aktif oturum bilgileri ve 3BB'nin sistemlerinden alınmış geçerli bir VPN sertifikası bulunduğunu açıkladı. Araştırmacılar bu durumun saldırganın Jasmine'i de hedef aldığına işaret ettiğini belirtti; ancak Jasmine'in gerçekten ihlal edildiğini doğrulamadı.
Bu bağlantı ziyaretçiler için gizlenmiştir. Görmek için lütfen giriş yapın veya üye olun.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.