
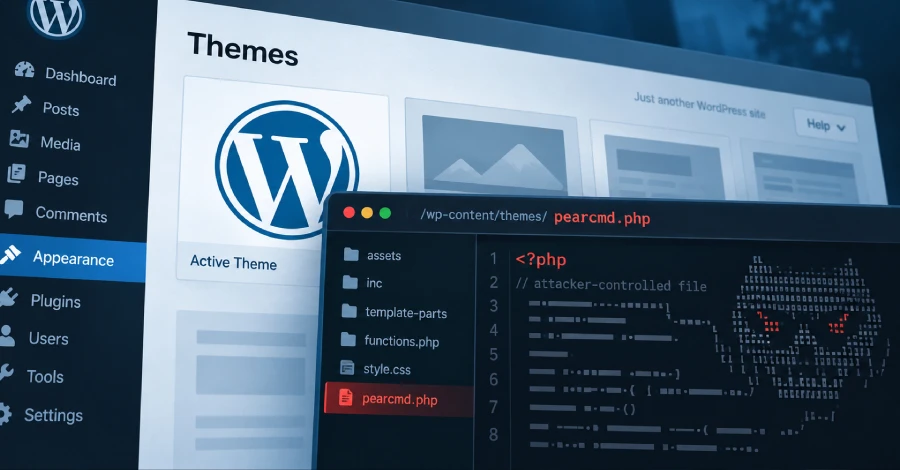
Tehdit aktörleri, WordPress platformundaki kritik bir güvenlik açığını kamuoyuyla paylaşıldıktan sadece birkaç saat sonra aktif olarak sömürmeye başladı. CVE-2026-87902 numaralı bu yüksek riskli zafiyet, doğrulama yapmadan erişim sağlayan saldırganların uzak kod çalıştırma (RCE) izni elde etmesine olanak tanıyor. Belirli tema yapıları ve sunucu ortam koşulları sağlandığında, saldırganlar pearcmd.php dosyasını dahil ederek sunucuya PHP dosyaları yazabiliyor. Web sitesi yöneticileri, mevcut durum karşısında derhal yama uygulama ve sistem denetimi yapma çağrısıyla karşı karşıya. Açığın detayları iki gün önce WordPress ekibi tarafından yayınlanan resmi danışmanlıkla netleşti.
Zafiyetin CVSS puanı 9.2 olarak değerlendiriliyor. Güvenlik uzmanları, bu derecelendirmenin altyapı ve tema bağımlılıklarının oluşturduğu karmaşıklığı göz önünde bulundurarak hazırladığını belirtiyor. Ancak ön koşulların sağlanması durumunda, kötü amaçlı aktörlerin sunucu üzerindeki dosya sistemi üzerinde tam kontrol kurması teknik olarak mümkün hale geliyor.
Previdian'ın telemetri verileri, 23 Eylül 2026 tarihinden itibaren toplam 68 ayrı sömürü girişiminin kaynağını ortaya koydu. Saldırı trafiğinin bir kısmının Endonezya merkezli bir IP adresinden de geldiği tespit edildi. İlk tespit edilen aktivite, 22 Eylül 2026 tarihinde saat 11:49 UTC'de, yamaların dağıtıldığı günün kendisinde kaydedildi. Saldırganlar, /tmp ve /var/tmp gibi geçici dizinlere kendi kontrollü PHP içeriklerini rastgele isimlerle yazıyor. Gözlemlenen dosya isimleri arasında wp-pear-rce-flag.php, poc87902.php, luci_.php ve zeta_.php gibi örnekler bulunuyor. Saldırı kaynaklı bazı bağlantı noktaları arasında 43.250.53[.]42, 180.251.159[.]243, 195.178.110[.]247, 107.189.14[.]87, 45.61.184[.]170 ve 92.246.130[.]76 IP adresleri öne çıkıyor.
Aktif sömürü durumu devam ederken web sitesi yöneticilerine en kısa sürede WordPress 7.1.2 sürümünü uygulamaları öneriliyor. Alternatif olarak 7.0.6, 6.9.9 ve 6.8.10 numaralı güvenli sürümlere geçiş yapılması gerekiyor. Sistemde herhangi bir kötü amaçlı aktivite izi olup olmadığını denetlemek, potansiyel veri sızıntıları ve yetkisiz erişim girişimleri açısından kritik önem taşıyor.
Açığın Teknik Altyapısı ve Sömürülme Koşulları
WordPress ekibi tarafından yayımlanan teknik incelemelerde, zafiyetin temelinde get_page_template() fonksiyonunun şablon çözümleme mekanizmasındaki bir eksiklik yer alıyor. Doğrulama gerektirmeyen bir saldırgan, aktif tema dizini dışında okunabilir bir .php dosyasının sisteme dahil edilmesini sağlayabiliyor. Bu sürecin başarılı olabilmesi için iki ön koşulun aynı anda gerçekleşmesi gerekiyor. Birincisi, aktif alt veya ana temanın üst düzey dizin adının page- ile başlaması (örneğin page-templates). İkincisi ise, sunucu üzerinde web sunucusu hesabı tarafından okunabilen seçilmiş bir yerel .php hedef dosyasının bulunması. Bu iki şartın eşleşmesi, teknik olarak uzaktan kod çalıştırma (RCE) seviyesine yükselen ciddi bir güvenlik ihlaline kapı aralıyor.Zafiyetin CVSS puanı 9.2 olarak değerlendiriliyor. Güvenlik uzmanları, bu derecelendirmenin altyapı ve tema bağımlılıklarının oluşturduğu karmaşıklığı göz önünde bulundurarak hazırladığını belirtiyor. Ancak ön koşulların sağlanması durumunda, kötü amaçlı aktörlerin sunucu üzerindeki dosya sistemi üzerinde tam kontrol kurması teknik olarak mümkün hale geliyor.
HoneyPot Ağlarında İzlenen Aktif Saldırı Senaryoları
Güvenlik analizi şirketi Previdian, The Hacker News'e yaptığı açıklamada, kendi honeypot (bal tuzak ağ) altyapılarında CVE-2026-87902'ye yönelik aktif saldırı girişimlerinin kaydedildiğini doğruladı. Kötü niyetli isteklerin büyük kısmı, ABD'nin New Jersey eyaletine ait 104.194.9[.]227 IP adresinden geliyor. Saldırganlar, isteklerde yerel PHP dosyası /usr/local/lib/php/pearcmd.php parametresini kullanıyor. Ardından bu araç üzerinden /tmp/ dizinine dosya yazma işlemi gerçekleştiriyor ve GitHub üzerinde barındırılan bir PHP yükleme betiğini (raw.githubusercontent[.]com/MrG3P5/web-shell/refs/heads/main/uploader.php) sisteme dahil ediyor.Previdian'ın telemetri verileri, 23 Eylül 2026 tarihinden itibaren toplam 68 ayrı sömürü girişiminin kaynağını ortaya koydu. Saldırı trafiğinin bir kısmının Endonezya merkezli bir IP adresinden de geldiği tespit edildi. İlk tespit edilen aktivite, 22 Eylül 2026 tarihinde saat 11:49 UTC'de, yamaların dağıtıldığı günün kendisinde kaydedildi. Saldırganlar, /tmp ve /var/tmp gibi geçici dizinlere kendi kontrollü PHP içeriklerini rastgele isimlerle yazıyor. Gözlemlenen dosya isimleri arasında wp-pear-rce-flag.php, poc87902.php, luci_.php ve zeta_.php gibi örnekler bulunuyor. Saldırı kaynaklı bazı bağlantı noktaları arasında 43.250.53[.]42, 180.251.159[.]243, 195.178.110[.]247, 107.189.14[.]87, 45.61.184[.]170 ve 92.246.130[.]76 IP adresleri öne çıkıyor.
Güvenlik Firmalarının Tespitleri ve Önerilen Tedbirler
WordPress güvenliği üzerine çalışan Patchstack firması da Previdian'ın bulgularını destekleyen tespitlerde bulundu. Şirket, kötü niyetli isteklerin zararsız çekirdek dosyalara yönelik keşif çalışmalarından, artık aktif sömürü aşamasına geçtiğini belirtti. Saldırganların pearcmd.php dosyasını dahil ederek diske PHP dosyaları yazdığı gözlemleniyor. Previdian Kurucusu ve CEO'su Ryan Dewhurst, konuya ilişkin yaptığı değerlendirmede zafiyetin şüphesiz ciddi olduğunu ancak belirli ön koşulların sömürülebilirliği azalttığını vurguladı. Dewhurst, WordPress'in otomatik güncellemelerin varsayılan olarak açık olduğu konusunda şunu ifade etti: "Bu nedenle kitlesel sömürü girişimleriyle karşılaşmamız muhtemel, ancak gerçek başarıyla sonuçlanan ihlaller nispeten sınırlı kalacaktır."Aktif sömürü durumu devam ederken web sitesi yöneticilerine en kısa sürede WordPress 7.1.2 sürümünü uygulamaları öneriliyor. Alternatif olarak 7.0.6, 6.9.9 ve 6.8.10 numaralı güvenli sürümlere geçiş yapılması gerekiyor. Sistemde herhangi bir kötü amaçlı aktivite izi olup olmadığını denetlemek, potansiyel veri sızıntıları ve yetkisiz erişim girişimleri açısından kritik önem taşıyor.
Sıkça Sorulan Sorular
CVE-2026-87902 açığı nasıl çalışıyor?
Açık, WordPress'in get_page_template() fonksiyonundaki bir mantık hatasından kaynaklanıyor. Doğrulama gerektirmeyen bir kullanıcı, aktif tema dizini dışında okunabilir bir .php dosyasının sisteme dahil edilmesini sağlayarak uzaktan kod çalıştırma (RCE) izni elde edebiliyor.Saldırganların başarı için hangi ön koşulları karşılaması gerekiyor?
Başarılı bir sömürü için iki temel şartın eş zamanlı gerçekleşmesi gerekli. Bunlardan ilki, aktif alt veya ana temanın üst düzey dizin adının page- ile başlamasıdır. İkincisi ise, sunucu üzerinde web sunucusu hesabı tarafından okunabilen yerel bir .php dosyasının varlığıdır.Güvenlik şirketleri saldırganları nereden takip ediyor?
Previdian ve Patchstack gibi güvenlik firmaları, honeypot (bal tuzak) ağları ve telemetri verileri aracılığıyla saldırı trafiğini izliyor. Kaynak IP adreslerinin büyük bölümü ABD'nin New Jersey eyaleti ve Endonezya'dan geldiği tespit edildi.Sistemde hangi dosyalar yazılıyor ve nereye kaydediliyor?
Saldırganlar, pearcmd.php aracını kullanarak /tmp ve /var/tmp dizinlerine PHP dosyaları yazıyor. Gözlemlenen dosya isimleri arasında wp-pear-rce-flag.php, poc87902.php ve rastgele üretilen luci_ ile zeta_ ön ekli betikler bulunuyor.Web sitesi sahipleri hangi güncellemeleri uygulamalı?
Yöneticilerin en kısa sürede WordPress 7.1.2 sürümüne yükseltmeleri öneriliyor. Aynı zamanda 7.0.6, 6.9.9 ve 6.8.10 numaralı sürümler de güvenli kabul ediliyor. Sistemde kötü amaçlı dosya olup olmadığı denetlenmeli ve otomatik güncelleme ayarları kontrol edilmeli.
Bu bağlantı ziyaretçiler için gizlenmiştir. Görmek için lütfen giriş yapın veya üye olun.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.