
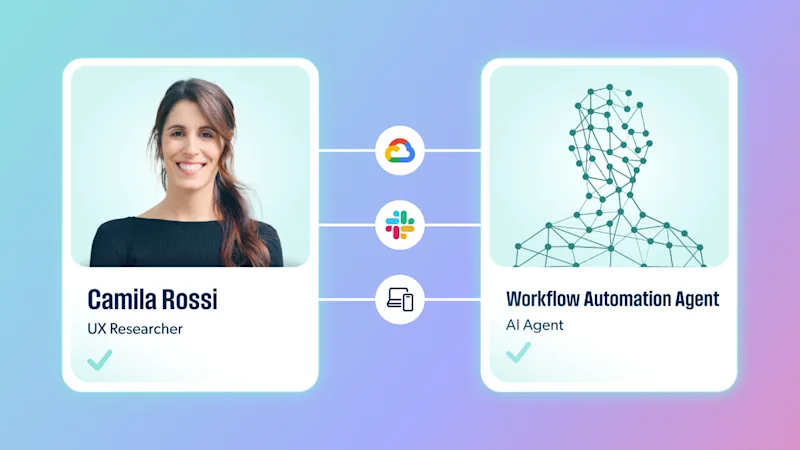
Kimlik ve erişim yönetimi (IAM), tarihsel olarak bir insan kullanıcıyı merkeze alarak tasarlandı. Bir çalışan sisteme giriş yapar, yetkileri dahilinde hareket eder ve oturumu kapattığında iz bırakırdı. Yapay zeka bu denklemi köklü biçimde değiştiriyor.
Artık bir çalışan, şirket sistemlerine erişmek ve işlem yapmak için bir yapay zeka asistanından yararlanabiliyor. Daha da ileri gidildiğinde, otonom bir ajan klavyede kimse olmadan aynı sistemler üzerinde bağımsız biçimde çalışabiliyor. Bazı ajanların sunuculara, üretim veritabanlarına ve bulut altyapısına ayrıcalıklı erişim gerektirdiği senaryolar da giderek yaygınlaşıyor. BT ekipleri açısından bu durum, kimlik sorununu ciddi ölçüde genişletiyor: Yapay zeka, geleneksel kimlik sistemlerinin göremeyebileceği yeni aktörler, yeni erişim yolları ve yeni aktiviteler getiriyor.
Agentic IAM bu noktada devreye giriyor: Keşif, kimlik yönetimi, erişim kontrolü ve yönetişimi bir araya getirerek BT ekiplerine ortamda çalışan yapay zekayı görünür kılmayı, kimin ya da neyin hareket ettiğini belirlemeyi, erişimi kontrol etmeyi ve faaliyet kaydını tutmayı mümkün kılıyor. Bu döngünün ilk halkası olan keşif, birçok ajanın geleneksel kimlik altyapısı üzerinden ortama girmemesi nedeniyle özellikle kritik bir önem taşıyor.
Bunların hiçbiri bir SAML assertion üretmez ve kimlik sağlayıcı günlüklerinde mutlaka görünmez. Erişim gerçek ve aktif olmakla birlikte, yalnızca kimlik doğrulama olaylarını izleyen bir kontrol düzlemi için tamamen görünmez kalabilir. Kimlik odaklı bir sistem, ajanı ancak kimlik sağlayıcısının önünde durduğu bir kaynağa kimlik bilgisi sunduğunda fark eder; o noktada BT elinde yalnızca tablonun bir parçasına sahiptir. Yapay zeka faaliyeti, kimlik katmanının dışında kalan kimlik bilgileri ve bağlantılar aracılığıyla çoktan yerel olarak işliyor olabilir. Bu nedenle keşifin uç noktadan başlaması, BT ekiplerine ajanlar kimlik katmanında görünmeden önce görünürlük sağlıyor.
İkinci senaryo, otonom ajanların bağımsız olarak iş yapmasıyla ilgili. Bir ajanı insan kullanıcı gibi ele almak hızla çöküyor; ajanın kendi kimliğine, tanımlı bir amacına, sorumlu bir sahibine, yaşam döngüsüne, uygulama atamalarına, denetim izine ve paylaşılan bir servis hesabının arkasına gizlenmek yerine bağımsız biçimde iptal edilebilir bir erişime ihtiyacı var. Sahiplik bilgisi operasyonel bağlamla buluştuğunda daha da işlevsel hale geliyor: Kimlik kaydı ajanın sahibini gösterirken uç nokta görünürlüğü ajanın çalıştığı cihazı, içinde çalıştığı kullanıcı bağlamını ve o cihazın güvenlik durumunu ekleyebiliyor.
Üçüncü senaryo ise yapay zeka ajanlarının ayrıcalıklı erişim gerektirdiği durumlar. Bazı ajan iş akışları SaaS uygulamalarının ötesine geçerek sunuculara, üretim veritabanlarına ve bulut altyapısına uzanıyor. Kalıcı yönetici kimlik bilgileri, insanlar için yarattığı sorunların aynısını ajanlar için de yaratıyor; üstelik ajanların klavyede kimse olmadan sürekli çalışabileceği göz önüne alındığında bu sorun daha da ağırlaşıyor. Ayrıcalıklı erişimin kapsamlı, yönetilen, denetlenebilir ve iptal edilebilir olması gerekiyor.
Kimlik ve uç nokta yönetimini tek bir platformda bir araya getirmek, yaşam döngüsünün daha erken aşamalarında görünürlük sağlıyor ve çalışanları kimlikler, kimlik bilgileri ve çevresindeki kaynaklarla buluşturuyor. JumpCloud'un bu alandaki çalışmaları; Ajan Kimlikleri, insan sahipliği ve yaşam döngüsü kontrolleri, Ajan Grupları ve uygulama atamaları, faaliyet görünürlüğü, MCP ve gölge yapay zeka keşfi, AI Gateway görünürlüğü ile başlangıç düzeyinde ayrıcalıklı erişim desteğini kapsıyor.
Yapay zeka günlük işin bir parçası haline geldikçe kimlik yönetimi artık insan kullanıcıda duramıyor; görünürlük de kimlik katmanında bitemez.
Artık bir çalışan, şirket sistemlerine erişmek ve işlem yapmak için bir yapay zeka asistanından yararlanabiliyor. Daha da ileri gidildiğinde, otonom bir ajan klavyede kimse olmadan aynı sistemler üzerinde bağımsız biçimde çalışabiliyor. Bazı ajanların sunuculara, üretim veritabanlarına ve bulut altyapısına ayrıcalıklı erişim gerektirdiği senaryolar da giderek yaygınlaşıyor. BT ekipleri açısından bu durum, kimlik sorununu ciddi ölçüde genişletiyor: Yapay zeka, geleneksel kimlik sistemlerinin göremeyebileceği yeni aktörler, yeni erişim yolları ve yeni aktiviteler getiriyor.
Agentic IAM Nedir?
Agentic IAM, kimlik, erişim ve yönetişim kapsamını hem insanları hem de yapay zeka ajanlarını kapsayan bir iş gücüne genişleten bir yaklaşım olarak tanımlanıyor. Geleneksel iş gücü IAM'i bu iki senaryo için de tasarlanmamıştı: Bir asistan, insan kullanıcının bağlamı içinde hareket ederken o çalışanın hiç doğrudan erişmediği sistemlere ulaşabiliyor. Otonom bir ajan ise kendi kimlik bilgileri, izinleri, yaşam döngüsü ve geçmişiyle bağımsız olarak faaliyet gösterebiliyor.Agentic IAM bu noktada devreye giriyor: Keşif, kimlik yönetimi, erişim kontrolü ve yönetişimi bir araya getirerek BT ekiplerine ortamda çalışan yapay zekayı görünür kılmayı, kimin ya da neyin hareket ettiğini belirlemeyi, erişimi kontrol etmeyi ve faaliyet kaydını tutmayı mümkün kılıyor. Bu döngünün ilk halkası olan keşif, birçok ajanın geleneksel kimlik altyapısı üzerinden ortama girmemesi nedeniyle özellikle kritik bir önem taşıyor.
Keşif Neden Uç Noktadan Başlamalı?
Bir SaaS uygulaması, biri onu kimlik sağlayıcısına bağladığında görünür hale gelir. Oysa bir yapay zeka asistanı bu yolu izlemek zorunda değil. Bir çalışan dizüstü bilgisayarına Claude Desktop ya da Cursor kurabilir, yerel bir yapılandırma dosyasını düzenleyerek MCP sunucusu ekleyebilir, kişisel bir API anahtarını bir dotfile içine yerleştirebilir ya da açık olduğu sayfalara erişimi olan bir tarayıcı eklentisi yükleyebilir.Bunların hiçbiri bir SAML assertion üretmez ve kimlik sağlayıcı günlüklerinde mutlaka görünmez. Erişim gerçek ve aktif olmakla birlikte, yalnızca kimlik doğrulama olaylarını izleyen bir kontrol düzlemi için tamamen görünmez kalabilir. Kimlik odaklı bir sistem, ajanı ancak kimlik sağlayıcısının önünde durduğu bir kaynağa kimlik bilgisi sunduğunda fark eder; o noktada BT elinde yalnızca tablonun bir parçasına sahiptir. Yapay zeka faaliyeti, kimlik katmanının dışında kalan kimlik bilgileri ve bağlantılar aracılığıyla çoktan yerel olarak işliyor olabilir. Bu nedenle keşifin uç noktadan başlaması, BT ekiplerine ajanlar kimlik katmanında görünmeden önce görünürlük sağlıyor.
Üç Temel Kullanım Senaryosu
Agentic IAM'in pratikteki karşılığı üç farklı senaryoda somutlaşıyor. İlki, çalışanların günlük işlerinde Claude, ChatGPT veya Cursor gibi yapay zeka asistanlarını kullanmasıyla ortaya çıkan durum. Kişi faaliyeti başlatan taraf olmaya devam etse de yapay zeka aracı, o kişi adına API çağırabilir, uygulamalara erişebilir ya da MCP sunucuları üzerinden araçları devreye sokabilir. BT'nin hangi yapay zeka araçlarının kurulu olduğunu, hangi MCP sunucularına bağlandıklarını, yerel dosyalarda ve anahtar zincirlerinde hangi kimlik bilgilerinin bulunduğunu ve bu araçların hangi uygulamalara ulaşabildiğini görmesi gerekiyor. Ayrıca hesabı kimlik katmanında devre dışı bırakmak SSO yolunu kapasa da yerel olarak saklanan uzun ömürlü bir API anahtarını geçersiz kılmayabiliyor.İkinci senaryo, otonom ajanların bağımsız olarak iş yapmasıyla ilgili. Bir ajanı insan kullanıcı gibi ele almak hızla çöküyor; ajanın kendi kimliğine, tanımlı bir amacına, sorumlu bir sahibine, yaşam döngüsüne, uygulama atamalarına, denetim izine ve paylaşılan bir servis hesabının arkasına gizlenmek yerine bağımsız biçimde iptal edilebilir bir erişime ihtiyacı var. Sahiplik bilgisi operasyonel bağlamla buluştuğunda daha da işlevsel hale geliyor: Kimlik kaydı ajanın sahibini gösterirken uç nokta görünürlüğü ajanın çalıştığı cihazı, içinde çalıştığı kullanıcı bağlamını ve o cihazın güvenlik durumunu ekleyebiliyor.
Üçüncü senaryo ise yapay zeka ajanlarının ayrıcalıklı erişim gerektirdiği durumlar. Bazı ajan iş akışları SaaS uygulamalarının ötesine geçerek sunuculara, üretim veritabanlarına ve bulut altyapısına uzanıyor. Kalıcı yönetici kimlik bilgileri, insanlar için yarattığı sorunların aynısını ajanlar için de yaratıyor; üstelik ajanların klavyede kimse olmadan sürekli çalışabileceği göz önüne alındığında bu sorun daha da ağırlaşıyor. Ayrıcalıklı erişimin kapsamlı, yönetilen, denetlenebilir ve iptal edilebilir olması gerekiyor.
Neden Ayrı Bir IAM Kategorisi?
Yapay zeka asistanları, otonom ajanlar ve ayrıcalıklı ajan iş akışları ayrı ürün sorunları gibi görünebilir. BT perspektifinden bakıldığında bunlar aynı kimlik sorununun farklı tezahürleri: Keşfet, kaydet, yönet, denetle. Bu dört aşama Agentic IAM yaşam döngüsünü oluşturuyor ve sıralama önem taşıyor. Keşif, BT'ye ortamda nelerin çalıştığını görme imkânı tanıyor. Kayıt, ajanı bir sahibi ve amacı olan bir kimlik olarak kuruyor. Yönetim, neye erişebileceğini belirliyor. Yönetişim ise zaman içinde yönetmek için gereken faaliyet geçmişini ve yaşam döngüsü kontrollerini sağlıyor.Kimlik ve uç nokta yönetimini tek bir platformda bir araya getirmek, yaşam döngüsünün daha erken aşamalarında görünürlük sağlıyor ve çalışanları kimlikler, kimlik bilgileri ve çevresindeki kaynaklarla buluşturuyor. JumpCloud'un bu alandaki çalışmaları; Ajan Kimlikleri, insan sahipliği ve yaşam döngüsü kontrolleri, Ajan Grupları ve uygulama atamaları, faaliyet görünürlüğü, MCP ve gölge yapay zeka keşfi, AI Gateway görünürlüğü ile başlangıç düzeyinde ayrıcalıklı erişim desteğini kapsıyor.
Yapay zeka günlük işin bir parçası haline geldikçe kimlik yönetimi artık insan kullanıcıda duramıyor; görünürlük de kimlik katmanında bitemez.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.