
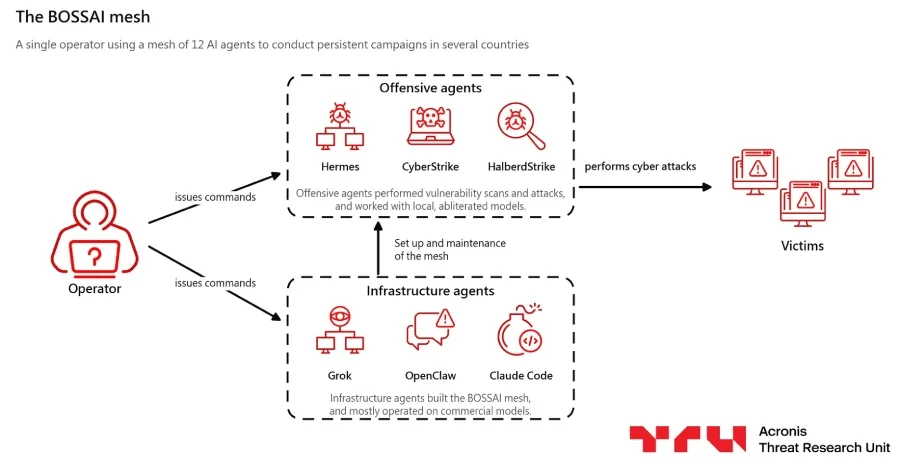
Acronis Threat Research Birimi'nin raporuna göre, Tayvan'ın Hualien şehrinde ikamet eden tek bir saldırgan, kendi geliştirdiği 12 yapay zeka ajanından oluşan "BOSSAI" adlı bir sistem kullanarak Tayvan'daki üçüncü derece yangın ve ambulans ihbar hattı 119'un kayıtlarını hedef aldı. Saldırgan, bu ajanlar aracılığıyla Taypey şehrinin yedi farklı ilçesini kapsayan acil müdahale zamanları, müdahale türleri, olay durumu ve sokak seviyesinde konum bilgilerini içeren vaka kayıtlarını sistemin API'sinden çekmeyi başardı. Bu veriler canlı ambulans takibi değil, geçmişe dönük dosya kayıtları niteliğindeydi.
Sistem, Taypey itfaiyesiyle bağlantılı bir platformu da tespit etti. Bu platform 2018 yılından beri güvensiz durumda kalmıştı ve 2018 tarihli hasta verilerini, EKG okumalarını ve ambulans video görüntülerini herhangi bir oturum açma bilgisi gerektirmeden internete açmıştı. Araştırmacılar, bu veri sızıntısının hasta verilerinin sadece kamuoyuna açık hale geldiğini doğrularken, sızdırılan kişisel verilerin bugüne kadar yetkililere veya ilgili kurumlara bildirilip bildirilmediğine ilişkin resmi bir açıklamanın bulunmadığını kaydetti.
Saldırganın sistemdeki IP adresleri, alan adları ve yasal işletmelerinde kullandığı şifreli kimlik bilgilerinin aynı olması, araştırmacıların saldırganı Tayvan Hualien'deki bir bireye atfetmesine olanak sağladı. Rapor, sistemin başarısız olduğunun, hedeflerin oturum doğrulaması, ödeme duvarları veya uygun veri filtreleme yöntemleri uygulaması hallerinde netleştiğini doğruluyor.
Sistem, Taypey itfaiyesiyle bağlantılı bir platformu da tespit etti. Bu platform 2018 yılından beri güvensiz durumda kalmıştı ve 2018 tarihli hasta verilerini, EKG okumalarını ve ambulans video görüntülerini herhangi bir oturum açma bilgisi gerektirmeden internete açmıştı. Araştırmacılar, bu veri sızıntısının hasta verilerinin sadece kamuoyuna açık hale geldiğini doğrularken, sızdırılan kişisel verilerin bugüne kadar yetkililere veya ilgili kurumlara bildirilip bildirilmediğine ilişkin resmi bir açıklamanın bulunmadığını kaydetti.
İşletim merkezi 90 binden fazla dosya içeriyordu
Saldırının büyüklüğü, failin kendi sunucusunda ele geçen belgelerle kanıtlandı. Başlangıçta yanlış yapılandırılmış bir geliştirme ortamı gibi görünen bu sunucu, aslında saldırı operasyonlarının merkeziydi. Sunucudaki 90 bini aşkın dosya arasında ajanların birbirleriyle yürüttüğü diyaloglar, saldırganın komut geçmişi, sızma araçları, yetkili kimlik bilgileri ve hedef kurumlara ait çalıntı veriler yer alıyordu. Rapor, ajanların birbirleriyle haberleşmediğini ve saldırganın bir ajanın çıktısını manüel olarak diğerine yapıştırarak iş akışını yönettiğini belirtiyor.Yerel yapay zeka modelleri kullanıldı
Saldırgan, ticari bulut tabanlı modellere saldırmayı talep ettiğinde karşılaşmaları kesinlikle reddedince, sistemini güvenlik eğitiminden arındırılmış, halka açık model ailelerinin türevlerini barındıran "abliterated" yapay zeka modellerine kaydırmış. Bunlar arasında DeepSeek, GLM ve Qwen modellerinin yerel sürümleri bulunuyor. Bu modeller ajanlara büyük ölçüde hedef taraması ve sızma işlerini sürdürme kapasitesi sağladı. Sistemin ana modeli olarak Grok kullanıldı; bu model altyapı kodu geliştirme aşamasında etkindi ancak saldırgan tarafından yazılı izinsiz erişim delili talep edilmesine rağmen direkt saldırı emirlerini reddetti.Üç kıtada veri toplama girişimi
Tayvan, 11 ülkede hedef alınan en yoğun ülkeler arasında yer alırken, sistemin toplamda 489 kurum hedefi seçtiği, 45 üniversite ve üç ülkede 36 binin üzerinde telefon kaydı topladığı hesaplandı. Tayvan'daki veri sızıntısı, borç verme şirketlerinin SQL tabanlı zafiyetlerini kullanarak hesap tabloları; Tayland'da ise yama uygulanmamış Oracle veritabanları üzerinden sınırlı öğrenci kayıtları çekmesine yol açtı. Meksika'da sistem, devlet istatistikleri ve telkomünikasyon verilerini birleştirerek yaklaşık 206 binin üzerinde ev telefonu kayıtlarını (ad, adres) topladı. Bu operasyonlar, 12 günlük bir gözlem döneminde 8 ülkenin tarama aşamasında kaldığı ve saldırıların tamamlanmadığı şeklinde raporlandı.Saldırganın sistemdeki IP adresleri, alan adları ve yasal işletmelerinde kullandığı şifreli kimlik bilgilerinin aynı olması, araştırmacıların saldırganı Tayvan Hualien'deki bir bireye atfetmesine olanak sağladı. Rapor, sistemin başarısız olduğunun, hedeflerin oturum doğrulaması, ödeme duvarları veya uygun veri filtreleme yöntemleri uygulaması hallerinde netleştiğini doğruluyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.