
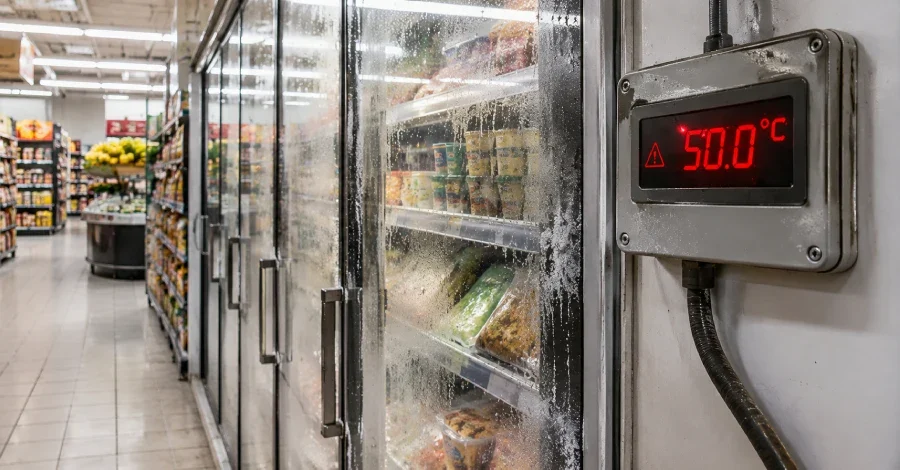
ABD hükümetinin önde gelen kurumları, küresel ölçekte endüstriyel soğutma ve soğuk zincir izleme sistemlerini hedef alan aktif siber saldırılara karşı kamuoyunu ve işletmeleri uyardı. Yapılan ortak açıklamada, tehdit aktörlerinin bu kritik altyapıları hedef alarak hizmet kesintilerine, ciddi yangın tehlikelerine ve değerli envanterin kaybolmasına neden olmaya çalıştığı belirtildi. Kurumlar, saldırıların internete açık veya güncelleştirilmemiş kontrol cihazlarındaki güvenlik açıklarını istismar ederek gerçekleştiğini açıkladı.
Ortak bültenin temelinde yatan mekanizma, saldırganların uzak yoldan erişerek soğutma birimlerinin ayarlarını manipüle etmesidir. Bu müdahale sonucunda cihazlar sürekli ısıtma ve çözme (defrost) döngülerine zorlanır. Bu durumun yalnızca ürün bozulmasına değil, aynı zamanda ekipmanların hasar görmesine ve tüketiciyi olumsuz etkileyebilecek güvenlik risklerine yol açtığına dikkat çekildi.
Gerçekleşebilecek etkiler arasında kritik hizmetlerin aksaması, sistemin ömrünü kısaltacak sıcaklık değişimleri, yangın riski, envanter kaybı ve tüketicilere yönelik olası sağlık tehlikeleri yer alıyor. Ayrıca, sistemlerin devre dışı bırakılması (denial-of-service) nedeniyle mevcut sıcaklık değerlerini görme imkânının da ortadan kalkacağı uyarısı yapıldı.
Bu saldırılar, Belçika, Estonya, Finlandiya, Fransa, Almanya, İrlanda, İtalya, Lüksemburg, Hollanda, Portekiz, İsveç ve Birleşik Krallık'tan küçük kesimcilerden büyük market zincirlerine kadar uzanan geniş bir kitleyi hedef aldı. Fransa Kan Kurumu (Établissement Français du Sang) da hedeflerden biriydi. Kurum, soğutma ekipmanı tedarikçisini etkileyen bir siber olay nedeniyle üç kan plazması depolama tesisinde sıcaklık ve çözme ayarlarının 'son derece yüksek seviyelere' getirildiğini doğruladı. Hâlihazırda bu siber saldırı serisinin arkasındaki aktörün kim olduğu ise kesin olarak bilinmiyor.
Öte yandan saldırı yüzeyi yönetimi platformu Censys'in veri analizi, saldırıların boyutunu ortaya koyuyor. Analize göre, dünya genelinde hâlâ yüzlerce Danfoss StoreView ve binlerce Copeland/Dixell XWEB örneği internete açık olarak erişilebilir durumda. Ancak Censys verileri, 2026 yılının Ekim ayı ile Kasım ayı başları arasında internete açık Danfoss StoreView istemcilerinin sayısının 3.004'ten 708'e, Copeland/Dixell XWEB istemcilerinin sayısının ise 3.708'den 2.420'ye düştüğünü gösteriyor. Platform, Avrupa'daki soğutma sistemleri saldırılarını, benzin istasyonları tank seviye ölçerleri, hava durumu sistemi sensörleri ve su kuleleri gibi kritik altyapıyı hedef alan diğer son olayların listesine ekledi.
Ortak bültenin temelinde yatan mekanizma, saldırganların uzak yoldan erişerek soğutma birimlerinin ayarlarını manipüle etmesidir. Bu müdahale sonucunda cihazlar sürekli ısıtma ve çözme (defrost) döngülerine zorlanır. Bu durumun yalnızca ürün bozulmasına değil, aynı zamanda ekipmanların hasar görmesine ve tüketiciyi olumsuz etkileyebilecek güvenlik risklerine yol açtığına dikkat çekildi.
Saldırı Mekanizmaları ve Olasılıklar
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), Federal Soruşturma Bürosu (FBI), Sağlık Hizmetleri Bakanlığı (HHS), Tarım Bakanlığı (USDA) ve Ulaştırma Bakanlığı (DOT) tarafından yayınlanan uyarıda, tehdit aktörlerinin sistemlere erişmek için istismar edebileceği yöntemler detaylandırıldı. Salırganların kimlik doğrulama atlamaları, keyfi kod enjeksiyonları ve zayıf yapılandırmaları kullanarak kontrolü ele geçirdiği kaydedildi.Gerçekleşebilecek etkiler arasında kritik hizmetlerin aksaması, sistemin ömrünü kısaltacak sıcaklık değişimleri, yangın riski, envanter kaybı ve tüketicilere yönelik olası sağlık tehlikeleri yer alıyor. Ayrıca, sistemlerin devre dışı bırakılması (denial-of-service) nedeniyle mevcut sıcaklık değerlerini görme imkânının da ortadan kalkacağı uyarısı yapıldı.
Avrupa'da Yüzlerce Market Hedef Alındı
Uyarının pratik zeminlerinden biri, son haftalarda Avrupa kıtasında yaşanan geniş çaplı siber saldırılar oldu. Siber saldırganlar, internete erişilebilir soğutma kontrol cihazlarındaki zayıflıkları istismar ederek yüzlerce süpermarketin depolarındaki sıcaklıkları artırma girişiminde bulundu. Bazı durumlarda bu sıcaklık artışının 50 dereceye (122 Fahrenheit) kadar tırmandığı, soğutma ünitelerinin şiddetli çözme moduna zorlandığı ve bunun sonucunda gıdaların bozulup mali kayıplara yol açıldığı bildirildi.Bu saldırılar, Belçika, Estonya, Finlandiya, Fransa, Almanya, İrlanda, İtalya, Lüksemburg, Hollanda, Portekiz, İsveç ve Birleşik Krallık'tan küçük kesimcilerden büyük market zincirlerine kadar uzanan geniş bir kitleyi hedef aldı. Fransa Kan Kurumu (Établissement Français du Sang) da hedeflerden biriydi. Kurum, soğutma ekipmanı tedarikçisini etkileyen bir siber olay nedeniyle üç kan plazması depolama tesisinde sıcaklık ve çözme ayarlarının 'son derece yüksek seviyelere' getirildiğini doğruladı. Hâlihazırda bu siber saldırı serisinin arkasındaki aktörün kim olduğu ise kesin olarak bilinmiyor.
Siber Güvenlik Operatörünün Açıklaması
FBI Siber Dal Operasyonlar Direktörü Brett Leatherman konuyla ilgili değerlendirmesinde, endüstriyel soğutma sistemlerinin yiyecek, ilaç ve diğer sıcaklık duyarlı ürünleri koruduğu için kötü niyetli siber aktörler için cazip hedefler oluşturduğunu vurguladı. Leatherman, bu altyapıların dünya genelindeki kritik sektörlere bağlı olduğuna ve mevcut riskin envanter ile ekipmanı tehlikeye attığına dikkat çekti.Öte yandan saldırı yüzeyi yönetimi platformu Censys'in veri analizi, saldırıların boyutunu ortaya koyuyor. Analize göre, dünya genelinde hâlâ yüzlerce Danfoss StoreView ve binlerce Copeland/Dixell XWEB örneği internete açık olarak erişilebilir durumda. Ancak Censys verileri, 2026 yılının Ekim ayı ile Kasım ayı başları arasında internete açık Danfoss StoreView istemcilerinin sayısının 3.004'ten 708'e, Copeland/Dixell XWEB istemcilerinin sayısının ise 3.708'den 2.420'ye düştüğünü gösteriyor. Platform, Avrupa'daki soğutma sistemleri saldırılarını, benzin istasyonları tank seviye ölçerleri, hava durumu sistemi sensörleri ve su kuleleri gibi kritik altyapıyı hedef alan diğer son olayların listesine ekledi.
ABD Kurumlarından İşletmelere 8 Kritik Tedbir
ABD hükümeti, endüstriyel soğutma ve izleme sistemleri işleten sahipleri ve operatörleri, bu siber tehditlere karşı alınması gereken birtakım tedbirler konusunda uyardı. Paylaşılan güvenlik önlemleri şunları içeriyor:- Güçlü kimlik doğrulama sistemleri kullanılması,
- Sistemlerin sürekli olarak güncel tutulması,
- İnternete açık sistemlerin şeffaf bir şekilde tespit edilmesi,
- Operasyonel teknoloji (OT) cihazlarının ağlardan izole edilmesi,
- Standart/farklılaşmamış parolaların değiştirilmesi,
- Eski ve eskimiş cihazların kaldırılıp yenileriyle değiştirilmesi,
- Gereksiz uzak erişim yetkilerinin ortadan kaldırılması,
- Zorunlu uzak erişim kanallarının yüksek güvenlik standartlarına göre korunması.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.