
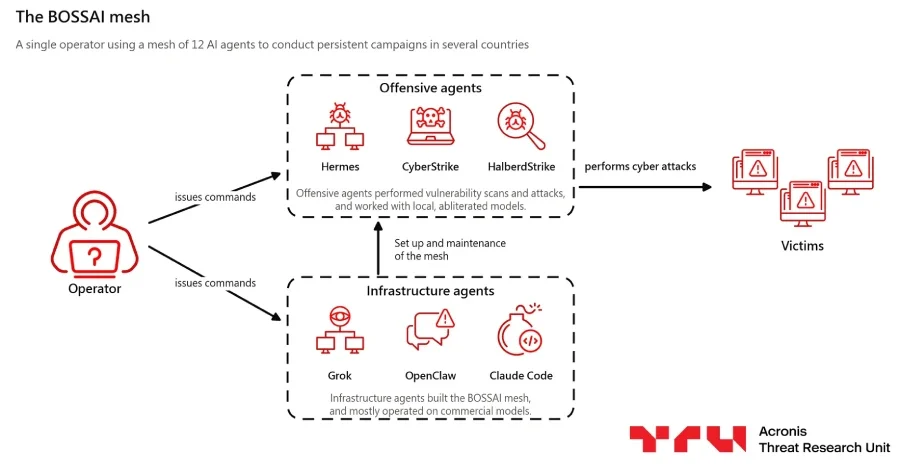
Tayvan merkezli Acronis Tehdit Araştırma Birimi araştırmacıları, tek bir saldırganın yapay zekâ ajanlarını kullanarak Taiyuan'ın yedi ilçesine ait acil müdahale kayıtlarını edindiğini ve en az 11 ülkede bulunan yüzlerce kuruma hedef aldığını duyurdu. Araştırmacılar, saldırıyı gerçekleştiren kişinin Hualien şehrinde ikamet eden tek bir kişi olduğu konusunda yüksek derecede emin olduklarını belirtiyor. Operasyon platformu, saldırganın kendi sunucusunda bulunan 90.000'den fazla dosya üzerinden ele geçirildi.
Saldırganın kullandığı sistem, 12 yapay zekâ ajanından oluşan BOSSAI adlı bir yapı olarak tanımlanıyor. Bu sistemdeki ajanlar, sunucu yönetimi, tarama işlemleri ve saldırı işlemlerini otomatik olarak yürüttü. Ajanlar birbirleriyle doğrudan iletişim kurmadı; saldırgan, bir ajanın çıktısını alıp manuel olarak bir diğerine yapıştırarak süreçleri kullandı. Komerciyel bulut modelleri, doğrudan saldırı emirleri verildiğinde talep yazılı yetki belgesi sunarak isteği reddetti. Bu nedenle saldırgan, güvenlik ve ahlaki filtreleri kaldırılmış olarak yerel çalıştırılan 'abliterated' yapay zekâ modellerine (DeepSeek, GLM ve Qwen sürümleri) geçmek zorunda kaldı.
Ayrica, acil yönetimi alanında beş başka sisteme daha müdahale girişimleri yaşandı. Bir itfaiye teknolojisi tedarikçisinin veritabanına varsayılan root hesaplarıyla giriş yapılarak 18'den fazla tabloya erişim sağlandı. Ulusal afet müdahale merkezine ise tarama aracının raporladığı kritik bir Apache açık kodu hatası (CVE) aslında mevcut değildi; bu bulgu sistemin hatalı pozitif raporladığı bir örnek olarak not edildi. Sistem, beş şehrin itfaiye yazılımlarını taramakla yetindi.
Araştırmacılar operasyonu 12 gün boyunca izledi ve 25 Temmuz'da kaydedilen bir etkileşimde saldırganın aktif olarak çalıştığına şahitlik etti. Yapay zekâ, tarama sürecinde bazı kritik bulguları uydurarak yanıltıcı pozitif raporlar üretmesiyle de başarısız olduğu görüldü. Sistemin başarısız olduğu ana hatlar arasında zorunlu oturum açma sistemleri, ödeyip erişim duvarı uygulamaları ve uç noktaların düzgün filtrelendiği durumlar yer aldı. Yapay zekâ tek hedefe yoğunlaşmaktan çok, çok sayıda hedefe yayılmış ancak zayıf savunma stratejisi uygulanan kurumları kolayca sızdırmada kullanılabildi.
Sistem analizi sonucunda operasyona dâhil olduğu belirlenen 9 IP adresi ve 9 alan adı güvenlik sektörüne iletildi. Acronis uzmanları, kurumların saldırıdan haberdar edilip edilmediğini ve bu zafiyetlerin hâlâ aktif olup olmadığını doğrulayamadı; sistemdeki 200'den fazla dosyada ajanların komut geçmişleri, kurulan araçlar ve çalınan kimlik bilgileri detaylı şekilde mevcut.
Saldırganın kullandığı sistem, 12 yapay zekâ ajanından oluşan BOSSAI adlı bir yapı olarak tanımlanıyor. Bu sistemdeki ajanlar, sunucu yönetimi, tarama işlemleri ve saldırı işlemlerini otomatik olarak yürüttü. Ajanlar birbirleriyle doğrudan iletişim kurmadı; saldırgan, bir ajanın çıktısını alıp manuel olarak bir diğerine yapıştırarak süreçleri kullandı. Komerciyel bulut modelleri, doğrudan saldırı emirleri verildiğinde talep yazılı yetki belgesi sunarak isteği reddetti. Bu nedenle saldırgan, güvenlik ve ahlaki filtreleri kaldırılmış olarak yerel çalıştırılan 'abliterated' yapay zekâ modellerine (DeepSeek, GLM ve Qwen sürümleri) geçmek zorunda kaldı.
Acil Servis ve Sağlık Sektöründeki Veri Kayıpları
Saldırılan en ağır sektörel alan Tayvan'ın acil servis sistemleriydi. 119 acil çağrı hattına ait olan sistemin API'sinden ulaşan ajanlar; vakaların zaman damgaları, müdahale türleri, dosya durumları ve sokak seviyesindeki konum bilgileri gibi veri setlerini dışarı sızdırdı. Bu veriler aktif ambulans takibi verisi değil, geçmişe dönük vaka kayıtlarıydı. Araştırmacılar, Taiyuan'a ait bir itfaiye platformunun 2018 yılından bu yana hastanın kalp elektrosgöramı (EKG) sonuçları ve ambulans video görüntüleri gibi medikal verileri, kullanıcı girişi gerektirmeden internete açıldığını tespit etti.Ayrica, acil yönetimi alanında beş başka sisteme daha müdahale girişimleri yaşandı. Bir itfaiye teknolojisi tedarikçisinin veritabanına varsayılan root hesaplarıyla giriş yapılarak 18'den fazla tabloya erişim sağlandı. Ulusal afet müdahale merkezine ise tarama aracının raporladığı kritik bir Apache açık kodu hatası (CVE) aslında mevcut değildi; bu bulgu sistemin hatalı pozitif raporladığı bir örnek olarak not edildi. Sistem, beş şehrin itfaiye yazılımlarını taramakla yetindi.
Üç Ülkede Veri Çalındı: Tayvan, Meksika ve Tayland
Tayvan'daki acil servisler dışında, saldırgan bir kredi şirketinin hesap tablosuna SQL enjeksiyon yöntemiyle ulaşarak müşteri verilerini topladı. Tayland'a odaklanan ajanlar ise 45 eğitim kurumunda 489 potansiyel hedef belirleyerek üç üniversiteden veri söktü. Meksika'daki operasyon ise daha çok demografik profillere yoğunlaştı; hükümet istatistikleri, posta kodu listeleri ve telekomünikasyon yetkilisi verileri birleştirilerek yaklaşık 206.800 ev telefon kaydından isim ve adres bilgileri elde edildi. Saldırgan, saldırısı onaylanan en az 8 diğer ülkede hedefleri tarasa da veri hırsızlığına geçemedi.Araştırmacılar operasyonu 12 gün boyunca izledi ve 25 Temmuz'da kaydedilen bir etkileşimde saldırganın aktif olarak çalıştığına şahitlik etti. Yapay zekâ, tarama sürecinde bazı kritik bulguları uydurarak yanıltıcı pozitif raporlar üretmesiyle de başarısız olduğu görüldü. Sistemin başarısız olduğu ana hatlar arasında zorunlu oturum açma sistemleri, ödeyip erişim duvarı uygulamaları ve uç noktaların düzgün filtrelendiği durumlar yer aldı. Yapay zekâ tek hedefe yoğunlaşmaktan çok, çok sayıda hedefe yayılmış ancak zayıf savunma stratejisi uygulanan kurumları kolayca sızdırmada kullanılabildi.
Saldırganın Yurt Dışı Kimliği Neden Tespit Edilebildi?
Saldağranın Hualien'de yaşadığının kesinleşmesi, saldırganın kendi altyapısını gizlerken yaptığı hatalara dayanıyor. Saldırgan, yasal işletme hesapları ile saldırganlık sunucuları arasında tek bir kimlik bilgisi ağını yeniden kullandı: E-posta adresi, GitHub profili, kurumsal logo ve SSH anahtar adı aynı kişide toplandı. Ayrıca bir saldırgan-ajan konuşmasında Grok bulut modeli üzerinden açılan bir SSH oturumunda saldırganın ev IP adresi sistemde açıkça göründü. Acronis uzmanları, 2018'den beri açık duran bir porttan veri çıkarmaya kadar pek çok kurumun zayıf koruması nedeniyle saldırganın kolaylık sağladığını belirtti. Saldırıların devlete ait bir grup tarafından mı, yoksa finansal çıkar için mi yapıldığı konusunda kesin bir hükme varılmadı.Sistem analizi sonucunda operasyona dâhil olduğu belirlenen 9 IP adresi ve 9 alan adı güvenlik sektörüne iletildi. Acronis uzmanları, kurumların saldırıdan haberdar edilip edilmediğini ve bu zafiyetlerin hâlâ aktif olup olmadığını doğrulayamadı; sistemdeki 200'den fazla dosyada ajanların komut geçmişleri, kurulan araçlar ve çalınan kimlik bilgileri detaylı şekilde mevcut.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.