
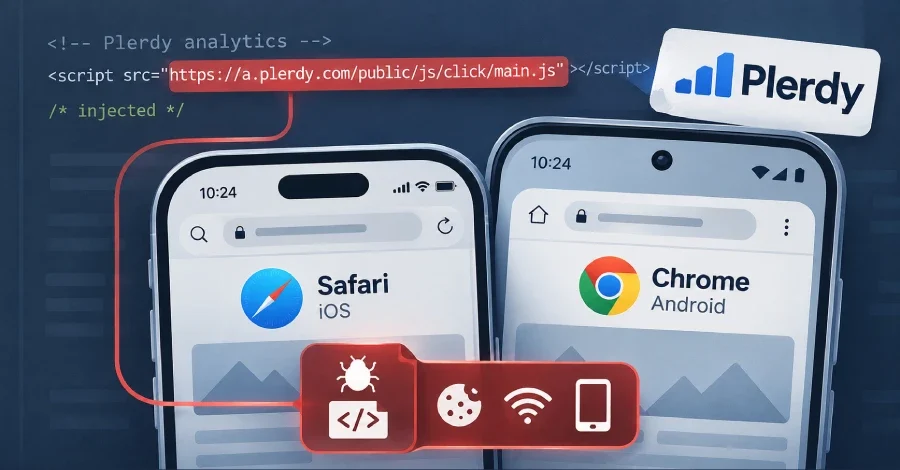
Fransız siber güvenlik şirketi Sekoia, Ekim 2026'nın ortasında 'Poisoned Source' (Zehirli Kaynak) adını verdiği bir siber casusluk kampanyasını tespit etti. Sekoia araştırmacıları Amaury-Jacques Garçon ve Félix Aime'nin The Hacker News ile paylaştığı teknik rapora göre kampanya, Rusya bağlantılı APT29 tehdit aktörüyle ilişkilendiriliyor. Saldırganlar, ele geçirilmiş meşru web siteleri, sahte alan adları ve Ukraynalı bir web analitik hizmetine yönelik tedarik zinciri saldırısı olmak üzere üç farklı enfeksiyon vektörü kullanıyor.
Ele geçirilen meşru siteler arasında ABD'nin kimya sektöründe faaliyet gösteren şirketleri temsil eden büyük bir sektör kuruluşu, Avrupa'da aşırı sağcı bir siyasi parti ve Bulgaristan'a ait askeri içerikli bir web sitesi yer alıyor. Sekoia, bu sitelerin Rusya-Ukrayna savaşı bağlamında stratejik açıdan değerli ziyaretçiler çekme ihtimali taşıdığını belirtiyor. Araştırmacılar, tedarik zinciri saldırısının ordu, özel kuvvetler ile balistik silah ve insansız hava aracı (İHA) gibi askeri ekipmanlara yönelik web sitelerine ulaşan yüksek değerli hedeflere sızdığını aktarıyor.
Sekoia'nın raporunda üç farklı exploit sınıfı tanımlanıyor. A Sınıfı, iOS 16.7 çalıştıran cihazları hedef alıyor ve CVE-2025-43529 ile CVE-2024-27834 açıklarını kullanarak çerez hırsızlığına yönelik JavaScript zararlısı sunuyor. B Sınıfı ise iOS 18.5'i hedef alıyor ve CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 ile CVE-2025-43520'den oluşan DarkSword exploit zinciriyle tam cihaz verisi sızdırıyor. Bu kapsamda SMS ve iMessage mesajları, Apple Mail veritabanları, sesli mesajlar, WhatsApp ve Telegram veritabanları, iCloud Keychain, Wi-Fi şifreleri, kişi listesi, arama geçmişi, Safari tarayıcı geçmişi ve çerezleri, fotoğraflar ile Apple Health, Takvim, Notlar ve iCloud Drive verileri hedef alınıyor.
AndroSnitch, adını Google'ın Ağustos 2024'te belgelediği ANDROSNATCH adlı Chrome çerez hırsızlama yüküyle olan benzerliğinden alıyor. ANDROSNATCH de APT29 ile ilişkilendirilmiş ve Android kullanıcılarını hedef almıştı. Sekoia, bu operasyonun DarkSword gibi ticari gözetleme satıcısı (CSV) mobil exploit çerçevelerinin devlet destekli gruplar tarafından kullanılmaya devam ettiğini doğruladığını vurguluyor. Araştırmacılara göre paketlenmiş N-day exploit zincirlerinin benimsenmesi, gelişmiş mobil saldırılar için gereken maliyet ve teknik eşiği önemli ölçüde düşürüyor.
Report URI'den Scott Helme, bu kitlerin kimlik avı sayfası ya da sahte uygulama indirmesi olmadığını, doğrudan tarayıcıyı hedef aldığını açıklıyor. Helme'ye göre sayfayı açmak yeterli; tıklamak, bir şey yüklemek ya da herhangi bir uyarı almak gerekmiyor. iOS'un savunmasız bir sürümünü çalıştıran iPhone, kit tarafından tarayıcıdan çıkılarak ele geçiriliyor ve cihaza casus yazılım yükleniyor. Zimperium zLabs'ın analizine göre Coruna ve DarkSword exploit kitlerini dağıtan kampanyalar gelişmeye devam ediyor; Ekim 2026 itibarıyla 608 alan adı Coruna ailesine ait kod sunuyor. Başlangıçta bir ulus devlet aktörü tarafından geliştirilen Coruna, ilk açıklamanın ardından sızdırılmasıyla birden fazla tehdit aktörünün erişimine açık hale geldi. DeadTag ağının 660'tan fazla süresi dolmuş ve yeniden tescil edilmiş alan adından oluştuğu belirlendi.
Plerdy SEO Tracker'a Tedarik Zinciri Saldırısı
Kampanyanın dikkat çekici ayaklarından birini, 27 Ağustos ile 3 Eylül 2026 tarihleri arasında Ukraynalı web analitik hizmeti Plerdy SEO Tracker'a gerçekleştirilen tedarik zinciri saldırısı oluşturuyor. Saldırganlar, 'a.plerdy[.]com/public/js/click/main.js' dosyasına zararlı kod enjekte etti. Bunun yanı sıra ABD'deki yüksek profilli siteleri taklit eden sahte alan adları da kullanıldı; 'america250[.]holiday' bunların en dikkat çekeni. Ukrayna, Çek Cumhuriyeti ve Bulgaristan'daki siteleri taklit eden sahte domainler de kampanyanın parçası.Ele geçirilen meşru siteler arasında ABD'nin kimya sektöründe faaliyet gösteren şirketleri temsil eden büyük bir sektör kuruluşu, Avrupa'da aşırı sağcı bir siyasi parti ve Bulgaristan'a ait askeri içerikli bir web sitesi yer alıyor. Sekoia, bu sitelerin Rusya-Ukrayna savaşı bağlamında stratejik açıdan değerli ziyaretçiler çekme ihtimali taşıdığını belirtiyor. Araştırmacılar, tedarik zinciri saldırısının ordu, özel kuvvetler ile balistik silah ve insansız hava aracı (İHA) gibi askeri ekipmanlara yönelik web sitelerine ulaşan yüksek değerli hedeflere sızdığını aktarıyor.
Saldırı Nasıl Çalışıyor?
Hangi enfeksiyon vektörü kullanılırsa kullanılsın tüm yollar aynı noktaya çıkıyor: Ziyaretçinin cihazını ve tarayıcısını profilleyen, ardından platforma özgü bir sonraki aşama zararlı yazılımı sunan bir JavaScript yükleyici. Enjekte edilen JavaScript kodu, tarayıcı ve cihaz özelliklerini toplayarak dağıtım altyapısına iletiyor; altyapı da iOS ya da Android'i hedef alan N-day exploit zincirini devreye sokuyor. Sızdırılan tüm veriler 'ad.starx-net[.]com:8881/telemetry/v12' adresine gönderiliyor.Sekoia'nın raporunda üç farklı exploit sınıfı tanımlanıyor. A Sınıfı, iOS 16.7 çalıştıran cihazları hedef alıyor ve CVE-2025-43529 ile CVE-2024-27834 açıklarını kullanarak çerez hırsızlığına yönelik JavaScript zararlısı sunuyor. B Sınıfı ise iOS 18.5'i hedef alıyor ve CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 ile CVE-2025-43520'den oluşan DarkSword exploit zinciriyle tam cihaz verisi sızdırıyor. Bu kapsamda SMS ve iMessage mesajları, Apple Mail veritabanları, sesli mesajlar, WhatsApp ve Telegram veritabanları, iCloud Keychain, Wi-Fi şifreleri, kişi listesi, arama geçmişi, Safari tarayıcı geçmişi ve çerezleri, fotoğraflar ile Apple Health, Takvim, Notlar ve iCloud Drive verileri hedef alınıyor.
Android Cihazlara Yönelik AndroSnitch Saldırısı
C Sınıfı saldırı, Chrome'un 139 ile 145 arasındaki sürümlerini (143 numaralı sürüm şu an için bilinmeyen bir nedenle hariç tutulmuş) çalıştıran Android cihazları hedef alıyor. CVE-2026-3910 ve CVE-2025-27038 açıklarından yararlanan bu saldırı zinciri; uzaktan kod yürütme, sandbox kaçışı ve ayrıcalık yükseltme aşamalarından geçerek AndroSnitch adlı zararlıyı cihaza yükleyip Chrome verilerini ve Wi-Fi şifrelerini çalıyor. Android saldırı zinciri, hedef cihazın Samsung Galaxy S25 Ultra olup olmadığını model tanımlayıcısıyla (SM-S938B) kontrol ediyor; cihaz bu modele uyuyorsa saldırı sonlandırılıyor.AndroSnitch, adını Google'ın Ağustos 2024'te belgelediği ANDROSNATCH adlı Chrome çerez hırsızlama yüküyle olan benzerliğinden alıyor. ANDROSNATCH de APT29 ile ilişkilendirilmiş ve Android kullanıcılarını hedef almıştı. Sekoia, bu operasyonun DarkSword gibi ticari gözetleme satıcısı (CSV) mobil exploit çerçevelerinin devlet destekli gruplar tarafından kullanılmaya devam ettiğini doğruladığını vurguluyor. Araştırmacılara göre paketlenmiş N-day exploit zincirlerinin benimsenmesi, gelişmiş mobil saldırılar için gereken maliyet ve teknik eşiği önemli ölçüde düşürüyor.
Coruna ve DarkSword Kitleri Yayılmaya Devam Ediyor
Bu gelişmeler, iVerify ve Report URI'nin DarkSword'ün P7 varyantının reklam altyapısı üzerinden 'yarım tıklama' saldırılarıyla dağıtıldığını ayrıntılandırdığı raporların yayımlanmasından yalnızca birkaç hafta sonra geldi. Söz konusu saldırılardan birinde exploit, Dünya Kupası temalı kötü amaçlı bir Instagram reklamı aracılığıyla 'ad-track[.]live' adresinden sunuldu. DeadTag adıyla anılan diğer kampanyada ise saldırganlar, binlerce web sitesi tarafından hâlâ yüklenen eski analitik ve reklam etiketlerinin arkasındaki süresi dolmuş alan adlarını satın alarak iPhone ziyaretçilerine zararlı JavaScript sunuyor.Report URI'den Scott Helme, bu kitlerin kimlik avı sayfası ya da sahte uygulama indirmesi olmadığını, doğrudan tarayıcıyı hedef aldığını açıklıyor. Helme'ye göre sayfayı açmak yeterli; tıklamak, bir şey yüklemek ya da herhangi bir uyarı almak gerekmiyor. iOS'un savunmasız bir sürümünü çalıştıran iPhone, kit tarafından tarayıcıdan çıkılarak ele geçiriliyor ve cihaza casus yazılım yükleniyor. Zimperium zLabs'ın analizine göre Coruna ve DarkSword exploit kitlerini dağıtan kampanyalar gelişmeye devam ediyor; Ekim 2026 itibarıyla 608 alan adı Coruna ailesine ait kod sunuyor. Başlangıçta bir ulus devlet aktörü tarafından geliştirilen Coruna, ilk açıklamanın ardından sızdırılmasıyla birden fazla tehdit aktörünün erişimine açık hale geldi. DeadTag ağının 660'tan fazla süresi dolmuş ve yeniden tescil edilmiş alan adından oluştuğu belirlendi.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.