
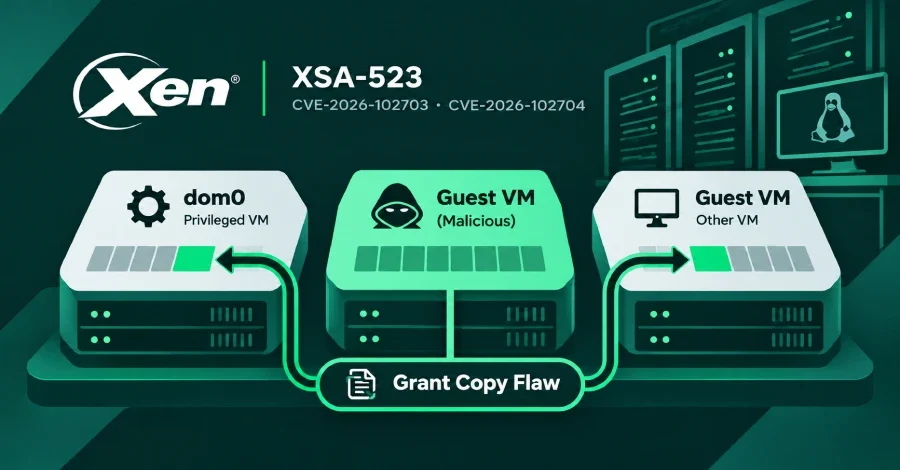
Xen hypervisor'da keşfedilen iki güvenlik açığı, sanallaştırma ortamlarında ciddi bir izolasyon ihlali riskine yol açıyor. Açıklar, kötü niyetli bir konuk sanal makinenin (VM) aynı fiziksel sunucuda çalışan diğer VM'lerin belleğini hem okuyup hem de üzerine yazabilmesine imkân tanıyor. Bu VM'ler arasında varsayılan olarak tam yetkiye sahip olan ve diğer sanal makineleri yöneten dom0 da yer alıyor. Xen Projesi, 3 Kasım tarihli bir güvenlik duyurusunda yamaların hazır olduğunu ve şu ana kadar bilinen herhangi bir geçici hafifletme yönteminin bulunmadığını açıkladı.
Açıkların teknik kökeni, Xen'in sanal makineler arasında veri kopyalamak için kullandığı grant copy (izinli kopyalama) mekanizmasında yatıyor. Her VM, Xen'e hangi bellek sayfalarının diğer VM'ler tarafından kullanılabileceğini bildiriyor; Xen de bu izinleri denetliyor. Aynı bellek sayfası içindeki toplu kopyalama işlemlerinde zaman kazanmak amacıyla Xen, daha önce yapılmış denetimleri yeniden kullanıyor. Ancak bazı durumlarda, yeniden denetim yapılması gerekirken bu adım atlanıyor. İşte bu ihmal, kötü niyetli bir konuk VM'in sahip olmadığı bellek bölgelerini okuyup yazmasının önünü açıyor.
XSA-523, Xen'in 28 Temmuz'da açıkladığı önceki bir grant copy açığı olan XSA-500'den bağımsız bir sorun olup kendine özgü yamaları bulunuyor.
Xen üzerine kurulu açık kaynaklı sanallaştırma platformu XCP-ng, 3 Kasım'da xen-4.17.7-4.2.xcpng8.3 güncellemesini yayımladı. Bu güncellemenin uygulanabilmesi için sunucuların yeniden başlatılması gerekiyor. XCP-ng'nin arkasındaki şirket Vates, açığın etkisini Kritik olarak değerlendirdi. XCP-ng'nin kendi güncelleme notlarında, tek bir ele geçirilmiş konuk VM'in izolasyonunu kırarak tüm fiziksel sunucunun kontrolünü ele geçirebileceği belirtildi.
Qubes OS, yazılımları Xen tabanlı bölmeler hâlinde tutan güvenlik odaklı bir masaüstü işletim sistemi. Qubes'un yayımladığı bültende, desteklenen tüm sürüm ve yapılandırmaların açıktan etkilendiği ifade edildi. Yama yalnızca hâlâ desteklenen sürüm olan Qubes 4.3 için hazırlandı: dom0'a Xen 4.19.6-3 paketi kurulacak ve dom0'ın yeniden başlatılması gerekecek. Anti Evil Maid kullananların ise yeni Xen ikili dosyaları PCR18 ve PCR19'u değiştireceğinden gizli parolalarını yeniden mühürlemeleri gerekiyor. Qubes, 3 Kasım'da kullanıcılarına güncellemeleri olağan şekilde yüklemeye devam etmelerini söyledi; sabit paketler önce güvenlik-test deposuna alındı, topluluk testlerinin ardından önümüzdeki iki hafta içinde kararlı depoya taşınması planlanıyor.
Debian tarafında ise 4 Kasım itibarıyla güvenlik izleyicisi, bookworm, trixie ve forky sürümlerindeki xen paketini savunmasız; sid sürümündeki paketi ise düzeltilmiş olarak listeledi. Xen'in danışmanlığı, açıkları istismar eden herhangi bir saldırıdan ya da bir saldırganın VM içinde ne tür bir erişime ihtiyaç duyduğundan söz etmiyor.
Açıkların Kapsamı ve Etkilenen Sürümler
Söz konusu açıklar, CVE-2026-102703 ve CVE-2026-102704 takip numaralarıyla kayıt altına alındı; Xen güvenlik danışmanlığında XSA-523 olarak adlandırıldı. Xen 4.6 ve sonraki tüm sürümler bu açıklara karşı savunmasız durumda. 4.5 ve önceki sürümler ise etkilenmiyor. Xen 4.6 ve üzerine inşa edilmiş diğer ürünler de yapımcıları XSA-523 yamalarını ekleyene kadar risk altında olmaya devam ediyor.Açıkların teknik kökeni, Xen'in sanal makineler arasında veri kopyalamak için kullandığı grant copy (izinli kopyalama) mekanizmasında yatıyor. Her VM, Xen'e hangi bellek sayfalarının diğer VM'ler tarafından kullanılabileceğini bildiriyor; Xen de bu izinleri denetliyor. Aynı bellek sayfası içindeki toplu kopyalama işlemlerinde zaman kazanmak amacıyla Xen, daha önce yapılmış denetimleri yeniden kullanıyor. Ancak bazı durumlarda, yeniden denetim yapılması gerekirken bu adım atlanıyor. İşte bu ihmal, kötü niyetli bir konuk VM'in sahip olmadığı bellek bölgelerini okuyup yazmasının önünü açıyor.
Açıkları Kim Buldu?
Xen Projesi, güvenlik açıklarını bulan taraf olarak yapay zeka şirketi Anthropic'i ve onun Claude modelini gösterdi. Ardından Ada Logics'ten Stephan Lipp bulguyu doğruladı. CodeAnt AI Güvenlik Araştırma Ekibi ise daha sonra aynı sorunu bağımsız olarak raporladı.XSA-523, Xen'in 28 Temmuz'da açıkladığı önceki bir grant copy açığı olan XSA-500'den bağımsız bir sorun olup kendine özgü yamaları bulunuyor.
Etkilenen Platformlar ve Yayımlanan Yamalar
Xen kaynak koduna yönelik yamalar, xen-unstable'dan Xen 4.19.x'e ve Xen 4.18.x'ten 4.17.x'e kadar olan sürümleri kapsıyor. Xen 4.6'dan 4.16'ya kadar olan sürümler için danışmanlıkta herhangi bir yama yer almıyor; Xen 4.16'nın güvenlik desteği 2 Aralık 2024'te sona ermişti.Xen üzerine kurulu açık kaynaklı sanallaştırma platformu XCP-ng, 3 Kasım'da xen-4.17.7-4.2.xcpng8.3 güncellemesini yayımladı. Bu güncellemenin uygulanabilmesi için sunucuların yeniden başlatılması gerekiyor. XCP-ng'nin arkasındaki şirket Vates, açığın etkisini Kritik olarak değerlendirdi. XCP-ng'nin kendi güncelleme notlarında, tek bir ele geçirilmiş konuk VM'in izolasyonunu kırarak tüm fiziksel sunucunun kontrolünü ele geçirebileceği belirtildi.
Qubes OS, yazılımları Xen tabanlı bölmeler hâlinde tutan güvenlik odaklı bir masaüstü işletim sistemi. Qubes'un yayımladığı bültende, desteklenen tüm sürüm ve yapılandırmaların açıktan etkilendiği ifade edildi. Yama yalnızca hâlâ desteklenen sürüm olan Qubes 4.3 için hazırlandı: dom0'a Xen 4.19.6-3 paketi kurulacak ve dom0'ın yeniden başlatılması gerekecek. Anti Evil Maid kullananların ise yeni Xen ikili dosyaları PCR18 ve PCR19'u değiştireceğinden gizli parolalarını yeniden mühürlemeleri gerekiyor. Qubes, 3 Kasım'da kullanıcılarına güncellemeleri olağan şekilde yüklemeye devam etmelerini söyledi; sabit paketler önce güvenlik-test deposuna alındı, topluluk testlerinin ardından önümüzdeki iki hafta içinde kararlı depoya taşınması planlanıyor.
Debian tarafında ise 4 Kasım itibarıyla güvenlik izleyicisi, bookworm, trixie ve forky sürümlerindeki xen paketini savunmasız; sid sürümündeki paketi ise düzeltilmiş olarak listeledi. Xen'in danışmanlığı, açıkları istismar eden herhangi bir saldırıdan ya da bir saldırganın VM içinde ne tür bir erişime ihtiyaç duyduğundan söz etmiyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.