
Google, pazartesi günü Chrome tarayıcısı için dokuz güvenlik zafiyetini onarmak üzere güncelleme yayımladı. Bunlardan biri, çevrimiçi ortamlarda aktif olarak sömürülen bir açıklıktan oluşuyor. Açık için CVE-2026-125350 kimlik numarası kullanılırken, bu zafiyetin üst önem seviyesinde (high-severity) bir use-after-free (serbest bırakılmış bellek erişimi) hatası olarak tanımlandığı biliniyor. Bu tür hatalar, bir yazılımın serbest bırakılmış bir bellek konumuna erişmeye çalışması durumunda ortaya çıkar; başarılı bir sömürme senaryosunda saldırganların veri bozulmasına, program çökmelerine veya serbest kod çalıştırmasına yol açabilecek potansiyel etkileri vardır.
Yazılım ve Uygulamalar
Admin7 okunma
Google, 2026'nın Aktif Sömürülen Sekizinci Zero-Day Zafiyetini Kapatmak İçin Chrome'a Güncelleme Yayınladı
Google'ın pazartesi günü yayınladığı güncelleme, aktif olarak sömürülen yüksek önemli CVE-2026-125350 dahil toplam dokuz güvenlik açığını onarırken, bu yama ile yıl başından bu yana kapatılan aktif zero-day sayısı sekize ulaştı.
Haber detayı
Benzer haberler
Yazılım ve Uygulamalar kategorisinden seçilen haberler.
 Yazılım ve Uygulamalar
Physicl, robotlar için 3B simülasyon geliştirmek üzere 10 milyon dolar yatırım aldı
Alex de Vigan'ın kurduğu Physicl, gerçek dünyaya yakın 3B simülasyonlar üreterek robot eğitiminin en zorlu kısımlarına çözüm sunmak amacıyla 10 milyon dolar tohum yatırım aldı.
6 okunma0 yorum
 Yazılım ve Uygulamalar
Jensen Huang’ın ‘arı kavanozu’ skandalının sosyal medyada yarattığı etki
Nvidia CEO’su Jensen Huang’ın Çinli bir casusu hedef alan ilişki hakkında itiraf yapması, interneti mizahi içerik üretimine sevk etti.
6 okunma0 yorum
 Yazılım ve Uygulamalar
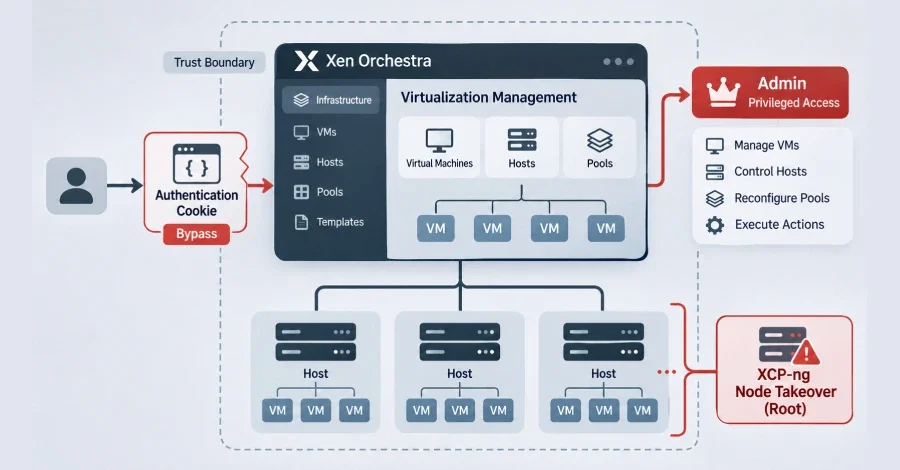
Xen Orchestra'yı hedef alan kritik kimlik doğrulama atlatma açığı, yetkisiz yönetici erişimine izin veriyor
Xen Orchestra yazılımındaki kritik bir kimlik doğrulama atlatma açığı, saldırganların yetkisiz yönetici erişimi ve XCP-ng düğümlerinin ele geçirilmesine olanak tanıyacak şekilde ak...
7 okunma0 yorum
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.