
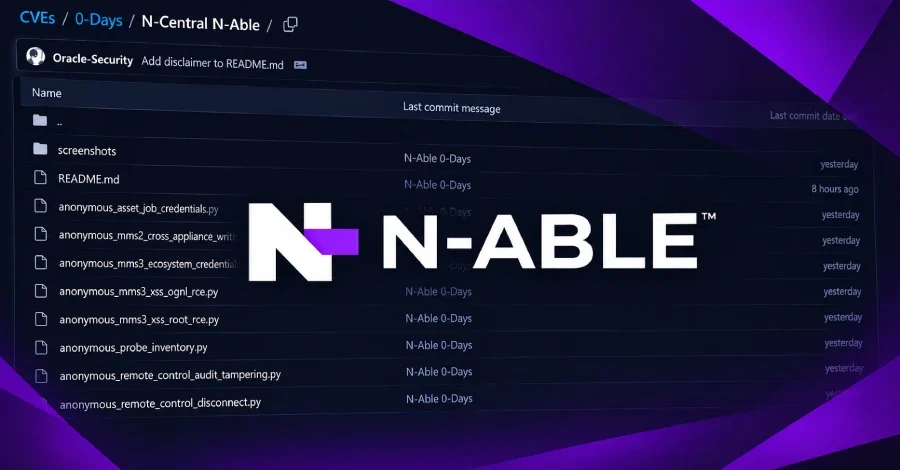
Bağımsız bir siber güvenlik araştırmacısının N-able'ın popüler IT yönetimi platformu N-central'de 33 kritik sıfır günü açıklaması üzerine şirket, tüm N-central sunucularını acil bir önlem olarak çevrimdışı bırakma kararı aldı. Şirket, bu zafiyetlerden faydalanarak kötü niyetli kişilerin kimlik bilgilerini ele geçirebileceği ve sisteme kök yetkisiyle erişebileceği uyarısında bulundu.
Şirketin açıkladığı, 30'dan fazla zafiyetin yer aldığı ve 'Able2Shell' adı verilen toplu zafiyet, çok sayıda farklı kritik açığı içeriyor. Bu zafiyetler arasında kimlik bilgisi sızıntıları, keyfi dosya yazma, dizin gezinme, siteler arası betikleme (XSS), XML dış kurallarına dayalı istismar (XXE) ve uzak kod çalıştırma (RCE) gibi ciddi güvenlik açıkları bulunuyor.
N-able yetkilileri, şu an için bu zafiyetlerin aktif olarak istismar edildiğine dair herhangi bir belirtiye rastlanmadığını bildirdi. Şirket, bu durumu telafi etmek için sıcak bir yamanın (hotfix) hazırlanması üzerinde yoğun bir şekilde çalıştığını ve müşterilerini acil bir şekilde kendi bulut sunucularını kapatmaya davet etti.
Zafiyetlerin test edildiği ve doğrulandığı N-central Appliance 2026.4.0.31 sürümü, bu tehlikelerin somut olarak istismar edilebildiğini gösteriyor. Araştırmacılar, bir sonraki sürümde de aktif kalabilecek bu açıkların kök yetkisi kazandırarak sistem dışına çıkma imkanı sağladığını kanıtladı.
Açık bir dille, N-central bulut sunucularına erişimin geçici olarak kapatılacağı ve bu durumun müşterilerin günlük işlerini zorlaştıracak bir kesinti yaratacağı ifade edildi. Yetkiler, güvenlik durumu tam olarak sağlanana kadar müşteri sunucularının kapalı kalmasının en doğru önlem olduğunu vurguladı.
Şirketin açıkladığı, 30'dan fazla zafiyetin yer aldığı ve 'Able2Shell' adı verilen toplu zafiyet, çok sayıda farklı kritik açığı içeriyor. Bu zafiyetler arasında kimlik bilgisi sızıntıları, keyfi dosya yazma, dizin gezinme, siteler arası betikleme (XSS), XML dış kurallarına dayalı istismar (XXE) ve uzak kod çalıştırma (RCE) gibi ciddi güvenlik açıkları bulunuyor.
N-able yetkilileri, şu an için bu zafiyetlerin aktif olarak istismar edildiğine dair herhangi bir belirtiye rastlanmadığını bildirdi. Şirket, bu durumu telafi etmek için sıcak bir yamanın (hotfix) hazırlanması üzerinde yoğun bir şekilde çalıştığını ve müşterilerini acil bir şekilde kendi bulut sunucularını kapatmaya davet etti.
Zafiyetlerin test edildiği ve doğrulandığı N-central Appliance 2026.4.0.31 sürümü, bu tehlikelerin somut olarak istismar edilebildiğini gösteriyor. Araştırmacılar, bir sonraki sürümde de aktif kalabilecek bu açıkların kök yetkisi kazandırarak sistem dışına çıkma imkanı sağladığını kanıtladı.
Buna Karşı Alınan Önlemler ve Etkilenen Bölümler
N-able, şimdilik yalnızca çevrimiçi servis sağlayıcıları üzerinden sunulan N-central bulut hizmetlerinin sunumunu durdurdu. Etkilenen sunucular arasında Amerika, Asya-Pasifik ve Avrupa bölgelerindeki hem bulut tabanlı hem de yerinde (on-premise) servisler yer alıyor. Ancak müşterilerin Ecoverse tabanlı diğer servislerine erişimi sürdürülebiliyor; varlık izleme, yama yönetimi, savunma yönetimi ve scriptleme gibi işlevlerin çalışmaya devam ettiği bildirildi.Açık bir dille, N-central bulut sunucularına erişimin geçici olarak kapatılacağı ve bu durumun müşterilerin günlük işlerini zorlaştıracak bir kesinti yaratacağı ifade edildi. Yetkiler, güvenlik durumu tam olarak sağlanana kadar müşteri sunucularının kapalı kalmasının en doğru önlem olduğunu vurguladı.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.