
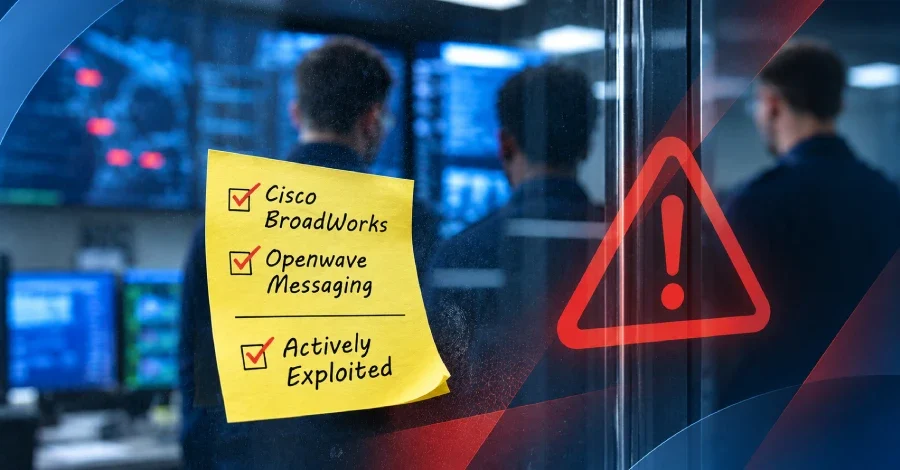
ABD Sınai Altyapı ve Güvenlik Ajansı (CISA), aktif olarak istismar edildiği kanıtlara dayanarak Cisco BroadWorks ve OpenwaveMessaging Webtop Media Transcoder ürünlerindeki iki güvenlik açığını bilinen istismar edilen zafiyetler (KEV) kataloğuna ekledi.
Yapılan açıklamaya göre, CISA bu zafiyetlerin KEV kataloğuna girmesini, saldırılarda aktif olarak kullanıldıklarına dair elde edilen kanıtlara dayandırıyor. Kurum, bu doğrultuda federal sivil yürütme erkine bağlı tüm kurumları 24 Kasım 2026 tarihine kadar gerekli güvenlik yamalarını uygulamaya çağırıyor.
Zafiyetin CVSS puanı 7.5 olarak belirlendi. Bu durum, kimlik doğrulaması gerektirmeyen uzak bir saldırganın, hedef sistemdeki hassas yapılandırma bilgisini, Cisco BroadWorks kullanıcı haklarıyla okumasına izin verebiliyor. Kaynak bilgilerde bu güvenlik açığının Ağustos 2026 tarihindeki yazılım güncellemesi ile kapatıldığı ifade edildi.
Zafiyetin CVSS puanı 4.3'tür. Kimlik doğrulamasını sağlamış bir kullanıcı, Webmail deneyimi geçilerek (Webmail experience bypass) belirsiz hedef doküman türlerini işleyip dönüştürebiliyor. Bu hata, Kaynak açıklamalarda Ekim 2026 tarihindeki yazılım güncellemesiyle çözülmüş olarak gösterilmektedir.
Güvenlik uzmanları, ilgili yazılım sürümleri kullanan kurumların ve sistem yöneticilerinin, CISA'nın açıkladığı son tarihlerin ötesinde ertelenmeden güncelleme planlamalarını acilen gözden geçirmelerini tavsiye ediyor. Ayrıca, her iki zafiyet de yamalarla giderilmesine rağmen, sistemin güncel tutulması, ağ trafiğinin izlenmesi ve yetkisiz erişim denemelerine karşı önlem alınması kritik önem taşıyor.
Soru: Bu zafiyetlerin CVSS puanları ne kadardır? Cevap: Cisco BroadWorks'taki CVE-2026-20320'in CVSS puanı 7.5, OpenwaveMessaging Webtop Media Transcoder'daki CVE-2026-111793'ün CVSS puanı ise 4.3 olarak kayıtlıdır.
Soru: Bu açıklar nasıl sömürülür? Cevap: Cisco BroadWorks'teki CVE-2026-20320, kimlik doğrulaması gerektirmeyen uzak bir saldırganın hassas yapılandırma bilgisini okumasına izin verirken; OpenwaveMessaging Webtop Media Transcoder'daki CVE-2026-111793, kimlik doğrulaması sağlamış bir kullanıcının, Webmail deneyimi bypass edilerek istenmeyen doküman türlerini işleyip dönüştürmesine yol açabiliyor.
Soru: Bu zafiyetler için federal kurumlara verilen tavsiye edilen son tarih nedir? Cevap: CISA, federal sivil yürütme erkine bağlı kurumları 24 Kasım 2026 tarihine kadar bu zafiyetlere yönelik güvenlik yamalarını uygulamaya yönlendirmektedir.
Soru: Bu zafiyetler için yamalar ne zaman çıkartılmıştır? Cevap: Kaynak açıklamalara göre CVE-2026-20320 Ağustos 2026 tarihinde, CVE-2026-111793 ise Ekim 2026 tarihinde çıkartılan yazılım sürümleri ile giderilmiştir.
Yapılan açıklamaya göre, CISA bu zafiyetlerin KEV kataloğuna girmesini, saldırılarda aktif olarak kullanıldıklarına dair elde edilen kanıtlara dayandırıyor. Kurum, bu doğrultuda federal sivil yürütme erkine bağlı tüm kurumları 24 Kasım 2026 tarihine kadar gerekli güvenlik yamalarını uygulamaya çağırıyor.
Cisco BroadWorks CVE-2026-20320 Açığı
İlk zafiyet, Cisco BroadWorks sunucularındaki Hata Açığı (CVE-2026-20320) olarak tespit edildi. Bu açıklık, Open Client Interface (OCI) XML Ayıklayıcısında (Parser) dış XML varlık referanslarının (XML External Entity - XXE) yeterince kısıtlanmamasından kaynaklanıyor.Zafiyetin CVSS puanı 7.5 olarak belirlendi. Bu durum, kimlik doğrulaması gerektirmeyen uzak bir saldırganın, hedef sistemdeki hassas yapılandırma bilgisini, Cisco BroadWorks kullanıcı haklarıyla okumasına izin verebiliyor. Kaynak bilgilerde bu güvenlik açığının Ağustos 2026 tarihindeki yazılım güncellemesi ile kapatıldığı ifade edildi.
OpenwaveMessaging CVE-2026-111793 Hataları
İkinci zafiyet ise OpenwaveMessaging Webtop Media Transcoder ürünü içindeki Hata Açığı (CVE-2026-111793) olarak açıklandı. Bu açıklık, kaynakta "sistemler arası yanlış kaynak transferi" (İngilizce metinde "incorrect resource transfer between spheres") olarak tanımlanmıştır.Zafiyetin CVSS puanı 4.3'tür. Kimlik doğrulamasını sağlamış bir kullanıcı, Webmail deneyimi geçilerek (Webmail experience bypass) belirsiz hedef doküman türlerini işleyip dönüştürebiliyor. Bu hata, Kaynak açıklamalarda Ekim 2026 tarihindeki yazılım güncellemesiyle çözülmüş olarak gösterilmektedir.
Federal Kurumlara 24 Kasım 2026 Son Tarih
CISA, aktif olarak sömürülen zafiyetler nedeniyle federal sivil yürütme erkine bağlı tüm kurumların, bu açıkların oluşturduğu siber riski sınırlamak için 24 Kasım 2026 tarihine kadar gerekli yamaları uygulamayı tamamlaması yönünde öneride bulundu. Bu karar, zafiyetlerin internet üzerinde aktif olarak kullanıldığına dair gelen istihbaratı temel alınarak alındı.Güvenlik uzmanları, ilgili yazılım sürümleri kullanan kurumların ve sistem yöneticilerinin, CISA'nın açıkladığı son tarihlerin ötesinde ertelenmeden güncelleme planlamalarını acilen gözden geçirmelerini tavsiye ediyor. Ayrıca, her iki zafiyet de yamalarla giderilmesine rağmen, sistemin güncel tutulması, ağ trafiğinin izlenmesi ve yetkisiz erişim denemelerine karşı önlem alınması kritik önem taşıyor.
Sıkça Sorulan Sorular
Soru: Bu haberde CISA'nın KEV kataloğuna eklediği zafiyetler nelerdir? Cevap: Zafiyetler Cisco BroadWorks sunucularındaki CVE-2026-20320 ve OpenwaveMessaging Webtop Media Transcoder ürünlerindeki CVE-2026-111793 olmak üzere iki tanedir.Soru: Bu zafiyetlerin CVSS puanları ne kadardır? Cevap: Cisco BroadWorks'taki CVE-2026-20320'in CVSS puanı 7.5, OpenwaveMessaging Webtop Media Transcoder'daki CVE-2026-111793'ün CVSS puanı ise 4.3 olarak kayıtlıdır.
Soru: Bu açıklar nasıl sömürülür? Cevap: Cisco BroadWorks'teki CVE-2026-20320, kimlik doğrulaması gerektirmeyen uzak bir saldırganın hassas yapılandırma bilgisini okumasına izin verirken; OpenwaveMessaging Webtop Media Transcoder'daki CVE-2026-111793, kimlik doğrulaması sağlamış bir kullanıcının, Webmail deneyimi bypass edilerek istenmeyen doküman türlerini işleyip dönüştürmesine yol açabiliyor.
Soru: Bu zafiyetler için federal kurumlara verilen tavsiye edilen son tarih nedir? Cevap: CISA, federal sivil yürütme erkine bağlı kurumları 24 Kasım 2026 tarihine kadar bu zafiyetlere yönelik güvenlik yamalarını uygulamaya yönlendirmektedir.
Soru: Bu zafiyetler için yamalar ne zaman çıkartılmıştır? Cevap: Kaynak açıklamalara göre CVE-2026-20320 Ağustos 2026 tarihinde, CVE-2026-111793 ise Ekim 2026 tarihinde çıkartılan yazılım sürümleri ile giderilmiştir.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.